
Arvioitu lukuaika: 3 min · Julkaistu 1.10.2026
Perustele pyyntö ja näytä rajat
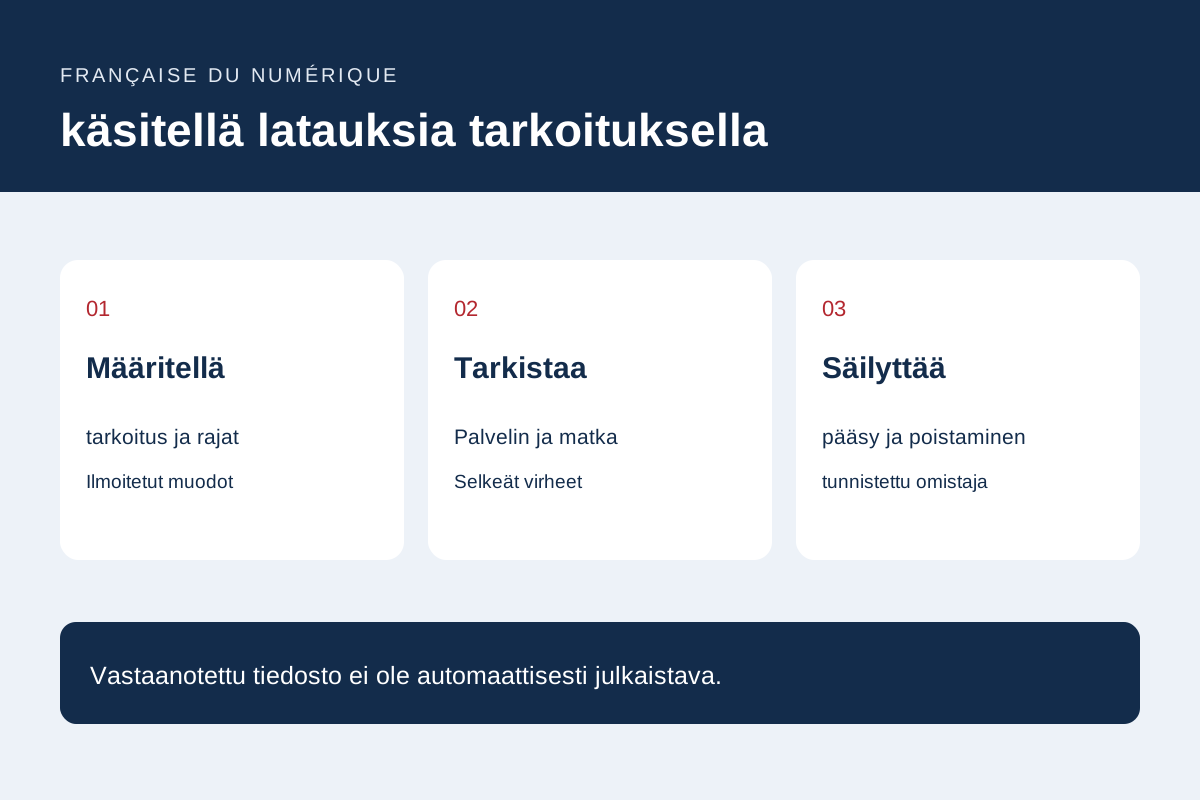
Selitä, mitä asiakirjaa tarvitaan ja mitä päätöstä se tukee. Harkitse yksinkertaisia kenttiä, jos ne voivat saavuttaa saman tuloksen. Ennen valintaa ilmoita muodot, laskenta- ja kokorajoitukset sekä vaihtoehto sopimattomille asiakirjoille.
eivät vaadi tarpeettomia henkilökohtaisia tietoja. Käytä synteettisiä tiedostoja hyväksymistestaukseen. Erillinen julkaisuhyväksyntä vastaanotuksesta: Valokuvan vastaanottaminen ei automaattisesti vahvista lupaa sen julkaisemiseen.
Tarkista palvelimen sisältö
OWASP kuvaa täydentäviä valvontaa, mukaan lukien sallitut muodot, tyypin validointi, valvottujen tallennustilan nimet, rajoitukset ja suojattu tallennustila. Pelkästään selaimen toimittama tyyppi ei määritä tiedostosisältöä. käyttöliittymän tarkistukset täydentävät palvelintarkistusten sijaan.
Pyydä ohjelmiston omistajaa arvioimaan käsittelyä. Määritä analysointia vaativien tiedostojen käsittely, vahingoittuneet asiakirjat ja hylätty sisältö. Skannausta tai tunnustettua laajennusta ei tule esittää ehdottoman turvallisuustakuuna.
Testaa matka sen vastaanottajalle
Kokeile sallittua tiedostoa, ylimitoitettua tiedostoa, hylättyä muotoa, korostettua nimeä ja keskeytettyä siirtoa. Varmista, että käyttäjät ymmärtävät hyväksynnän ja vaativat korjaukset. Älä näytä onnistumista, kun siirto ei ole valmis.
Tarkista saapuminen oikeaan työjonoon ja valtuutetun henkilön pääsy. Testaa myös eri tiliä ja suoraa latausosoitetta. Tiedoston ei pitäisi olla jonkun saatavilla ilman palvelun vaadittuja käyttöoikeuksia.
Hallitse tallennustilaa ja poistamista
Asiakirjojen tallennus, käyttöoikeus, varmuuskopiot ja säilyttäminen perustellaan tarpeen ja soveltuvan kontekstin perusteella. Järjestä hylättyjen väliaikaisten tiedostojen ja käsiteltyjen asiakirjojen poistaminen. Ilmoitukset voivat viitata suojattuun tallennustilaan sen sijaan, että kopioidaan jokainen liite useisiin postilaatikoihin.
Toista rajatestit lomakkeen muutosten jälkeen ja tarkista historialliset tiedostot. Toimita sallitut muodot, ymmärrettävät virheet, käyttöoikeusmatriisi ja omistajan määrittämä poistomenettely.
ensisijainen dokumentaatio: OWASP — Tiedoston lataus huijauslehti.
viiteasiakirjat
Sisältö päivitetty 1.10.2026