
Geschätzte Lesezeit: 3 min · Veröffentlicht am 1. Oktober 2026
Begründen Sie die Anfrage und zeigen Sie Limits an
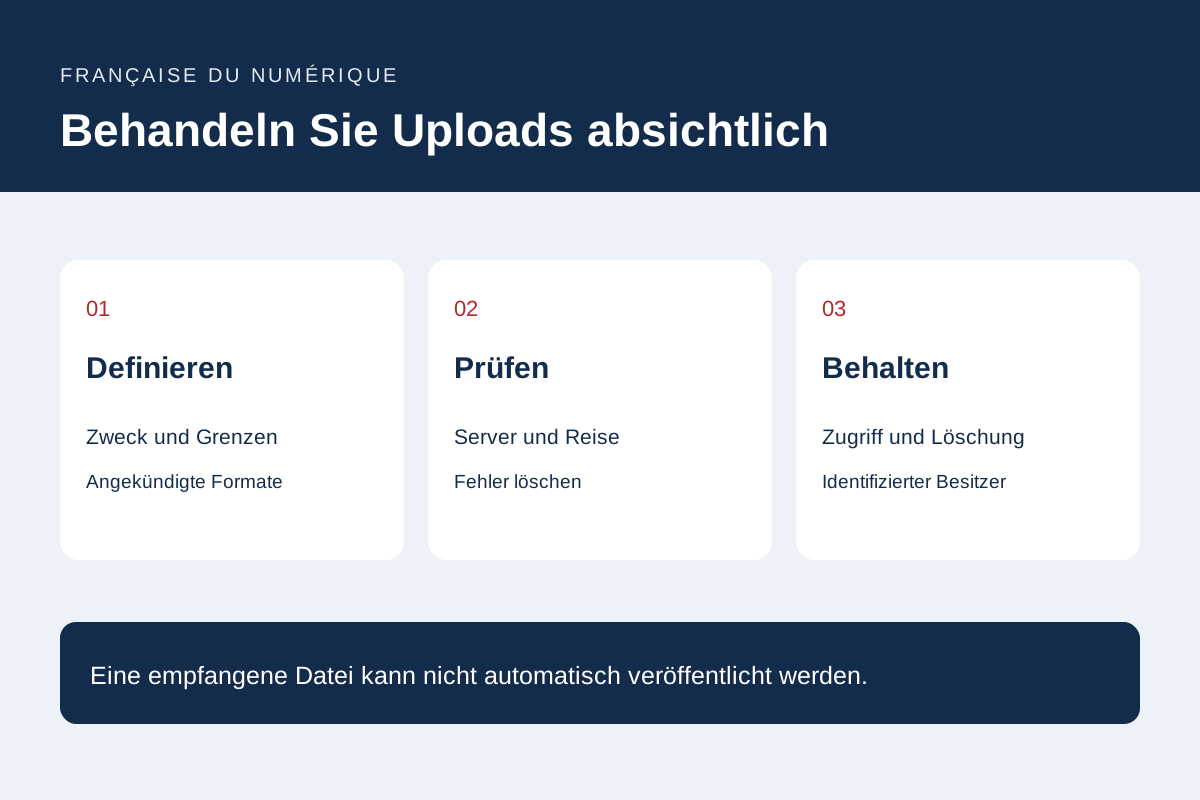
Erklären Sie, welches Dokument benötigt wird und welche Entscheidung es unterstützt. Betrachten Sie einfache Felder, wenn sie das gleiche Ergebnis erzielen können. Vor der Auswahl, Zustandsformate, Zähl- und Größenbeschränkungen und eine Alternative für ungeeignete Dokumente.
Benötigen Sie keine unnötigen persönlichen Informationen. Verwenden Sie synthetische Dateien für Akzeptanztests. Separate Veröffentlichungsgenehmigung ab Empfang: Der Erhalt eines Fotos stellt nicht automatisch die Erlaubnis zur Veröffentlichung fest.
Überprüfen Sie die Inhalte auf dem Server
OWASP beschreibt ergänzende Steuerelemente, einschließlich zulässiger Formate, Typvalidierung, kontrollierte Speichernamen, Grenzen und geschützter Speicher. Ein vom Browser bereitgestellter Typ allein stellt keine Dateiinhalte her. Schnittstellenprüfungen ergänzen statt Serverprüfungen.
Lassen Sie den Softwarebesitzer die Verarbeitung überprüfen. Definieren Sie die Handhabung für Dateien, die Analysen erfordern, beschädigte Dokumente und abgelehnte Inhalte. Ein Scan oder eine anerkannte Verlängerung sollte nicht als absolute Sicherheitsgarantie vorgelegt werden.
Testen Sie die Reise zu ihrem Empfänger
Versuchen Sie eine zulässige Datei, eine übergroße Datei, ein abgelehntes Format, einen akzentuierten Namen und eine unterbrochene Übertragung. Stellen Sie sicher, dass die Benutzer die Akzeptanz und die erforderlichen Korrekturen verstehen. Zeigen Sie keinen Erfolg an, wenn die Übertragung nicht abgeschlossen ist.
Überprüfen Sie die Ankunft in der richtigen Arbeitswarteschlange und den Zugang einer autorisierten Person. Testen Sie auch ein anderes Konto und eine direkte Download-Adresse. Die Datei sollte für jemanden ohne die erforderlichen Berechtigungen des Dienstes nicht zugänglich bleiben.
Speichern und Löschen verwalten
Dokumentenspeicherung, Zugriff, Backups und Aufbewahrung durch die Notwendigkeit und den anwendbaren Kontext gerechtfertigt. Ordnen Sie aufgegebene temporäre Dateien sowie verarbeitete Dokumente. Benachrichtigungen können auf sichere Speicherung verweisen, anstatt jeden Anhang in mehrere Posteingänge zu kopieren.
Wiederholen Sie Grenztests nach Formularänderungen und überprüfen Sie historische Dateien. Liefern Sie erlaubte Formate, verständliche Fehler, eine Berechtigungsmatrix und ein vom Inhaber zugewiesenes Löschverfahren.
Primärdokumentation: OWASP – Spickzettel zum Hochladen von Dateien.
Referenzdokumente
Inhalt aktualisiert 1. Oktober 2026
Prüfungen und Ergebnisse im Website-Prüfprotokoll festhalten