
Arvioitu lukuaika: 3 min · Julkaistu 1.10.2026
Määrittele todellisuudessa tarvittavat toiminnot
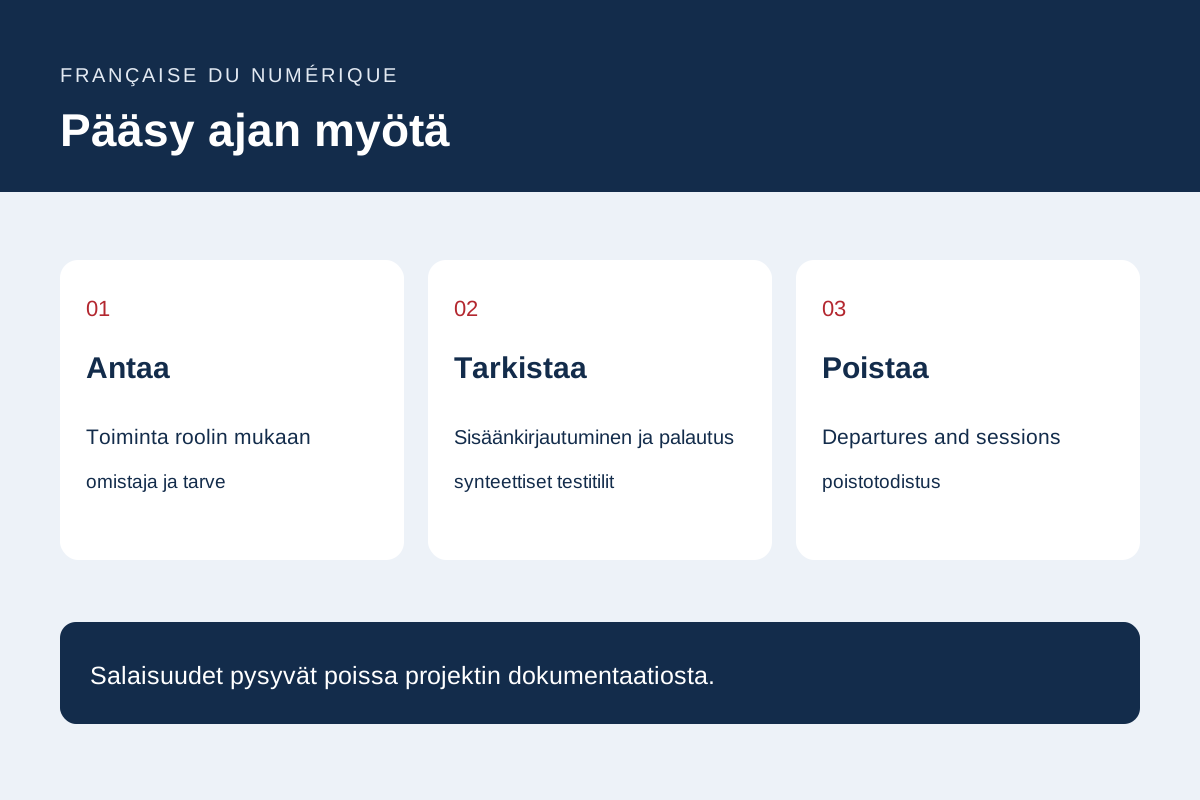
Listaa toiminnot roolin mukaan: Lue kysely, laadi sivu, julkaise, vie tai hallinnoi. erilliset vastuut, jos konteksti sallii. Pyydä jokaista osallistujaa validoimaan normaalit tehtävät ja toiminnot, joita heidän ei pitäisi pystyä suorittamaan.
Pidä luetteloa tiimi- ja integraatiotileistä omistajan ja tarkoituksen kanssa. Salaisuudet eivät kuulu tähän jaettuun asiakirjaan. Inventaarion tulee määrittää, kuka voi toimia muuttamatta projektin laskentataulukkoa salasanavarastoksi.
Review sign-in and sensitive actions
OWASP kattaa todennuksen ja niihin liittyvät ohjaimet, mukaan lukien yritykset, suojatut kuljetukset, palautus ja uudelleentodennus arkaluonteisille toiminnoille. Käytä ylläpidettyä ratkaisua ja arvioi lisäsuojaus riskin mukaan.
Valmistele hyväksymistestit valtuutetun tilin, rajoitetun roolin ja vanhentuneen istunnon avulla. Testaa herkkää toimintoa sen suoran osoitteen ja valikon kautta. Pelkästään painikkeen piilottaminen ei pakota palvelinpuolen käyttöoikeuksia.
Harjoittele palautusta testitietojen avulla
Testiympäristössä simuloi kirjautumismenetelmän, vanhentuneen linkin ja toistuvan yrityksen menetystä. Tarkista viestit, vastaanottaja ja toimenpiteen loppu. Tuki tarvitsee kirjallisen menetelmän poikkeustapauksissa.
Päätä, kuinka aikaisemmat istunnot peruutetaan ja miten muut käyttöoikeudet tarkistetaan palautuksen jälkeen. Älä pyydä ketään lähettämään salaisuutta tavallisella lomakkeella todisteeksi omistajuudesta. Tarkista menettely ratkaisun tietoturvan omistajan kanssa.
Suunnittele perehdytys, lähdöt ja luovutus
Määritä omistajille pääsyn luomiseen, tarkistamiseen ja sulkemiseen. Lähtö voi vaikuttaa sivustoon, isännöintiin, toimialueeseen, yhdistettyihin palveluihin ja valtuutettuihin laitteisiin. Hätäpääsy vaatii valvontaa, valtuutetun henkilöstön tietoisuutta ja testiä, joka ei paljasta sitä julkisesti.
Pidä kirjaa myönnetyistä ja poistetuista käyttöoikeuksista ja tarkistuspäivämäärästä. toistaa edustavia tehtäviä roolin tai ohjelmiston vaihdon jälkeen. Tämä menetelmä auttaa löytämään puutteita, mutta ei korvaa palveluun sopivaa turvallisuusarviointia.
ensisijainen dokumentaatio: OWASP — Authentication Cheat Sheet.
viiteasiakirjat
Sisältö päivitetty 1.10.2026