
Tempo estimado de leitura: 3 min. · Publicado em 1º de outubro de 2026
Justifique a solicitação e mostre limites
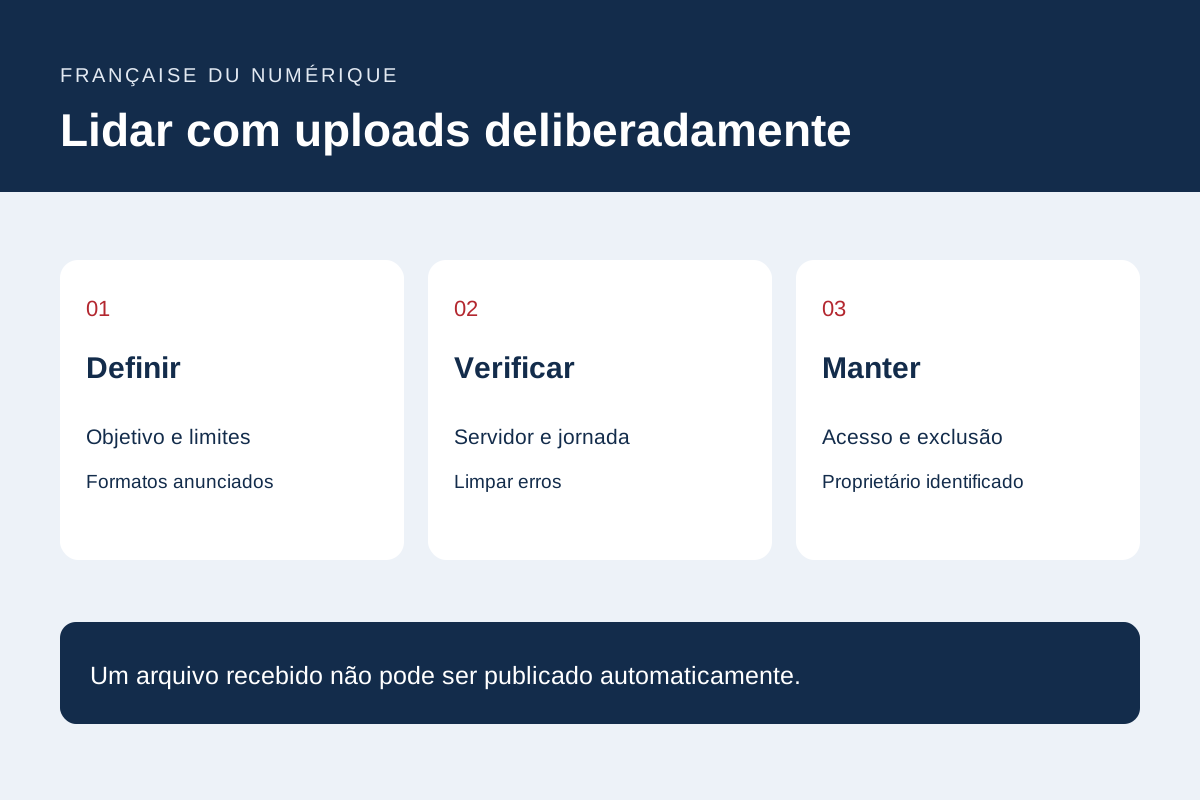
Explique qual documento é necessário e que decisão suporta. Considere campos simples se eles conseguirem o mesmo resultado. Antes da seleção, formatos de estado, limites de contagem e tamanho e uma alternativa para documentos inadequados.
Não exija informações pessoais desnecessárias. Use arquivos sintéticos para testes de aceitação. Aprovação de publicação separada do recibo: Receber uma fotografia não estabelece automaticamente permissão para publicá-la.
Verifique o conteúdo do servidor
OWASP descreve controles complementares, incluindo formatos permitidos, validação de tipo, nomes de armazenamento controlados, limites e armazenamento protegido. Um tipo fornecido por navegador sozinho não estabelece o conteúdo do arquivo. A interface verifica o suplemento em vez de substituir as verificações do servidor.
Faça com que o proprietário do software reveja o processamento. Defina o manuseio de arquivos que requerem análise, documentos danificados e conteúdo rejeitado. Uma extensão de varredura ou reconhecida não deve ser apresentada como uma garantia absoluta de segurança.
Teste a jornada até seu destinatário
Experimente um arquivo permitido, um arquivo superdimensionado, um formato rejeitado, um nome acentuado e uma transferência interrompida. Verifique se os usuários entendem a aceitação e as correções exigidas. Não exiba o sucesso quando a transferência não for concluída.
Verifique a chegada na fila de trabalho correta e o acesso por uma pessoa autorizada. Teste também uma conta diferente e um endereço de download direto. O arquivo deve permanecer inacessível para alguém sem as permissões exigidas pelo serviço.
Gerenciar armazenamento e exclusão
Armazenamento de documentos, acesso, backups e retenção justificados pela necessidade e contexto aplicável. Organize a remoção de arquivos temporários abandonados, bem como documentos processados. As notificações podem apontar para o armazenamento seguro em vez de copiar todos os anexos para várias caixas de entrada.
Repita os testes de limite após as alterações de formulário e verifique os arquivos históricos. Forneça formatos permitidos, erros compreensíveis, uma matriz de permissões e um procedimento de exclusão atribuído pelo proprietário.
Documentação principal: OWASP — Folha de dicas de upload de arquivos.
Documentos de referência
Conteúdo atualizado em 1º de outubro de 2026
Registe as verificações e os resultados no registo de testes web