
Tempo di lettura stimato: 3 min · Pubblicato il 1 ottobre 2026
giustificare la richiesta e mostrare i limiti
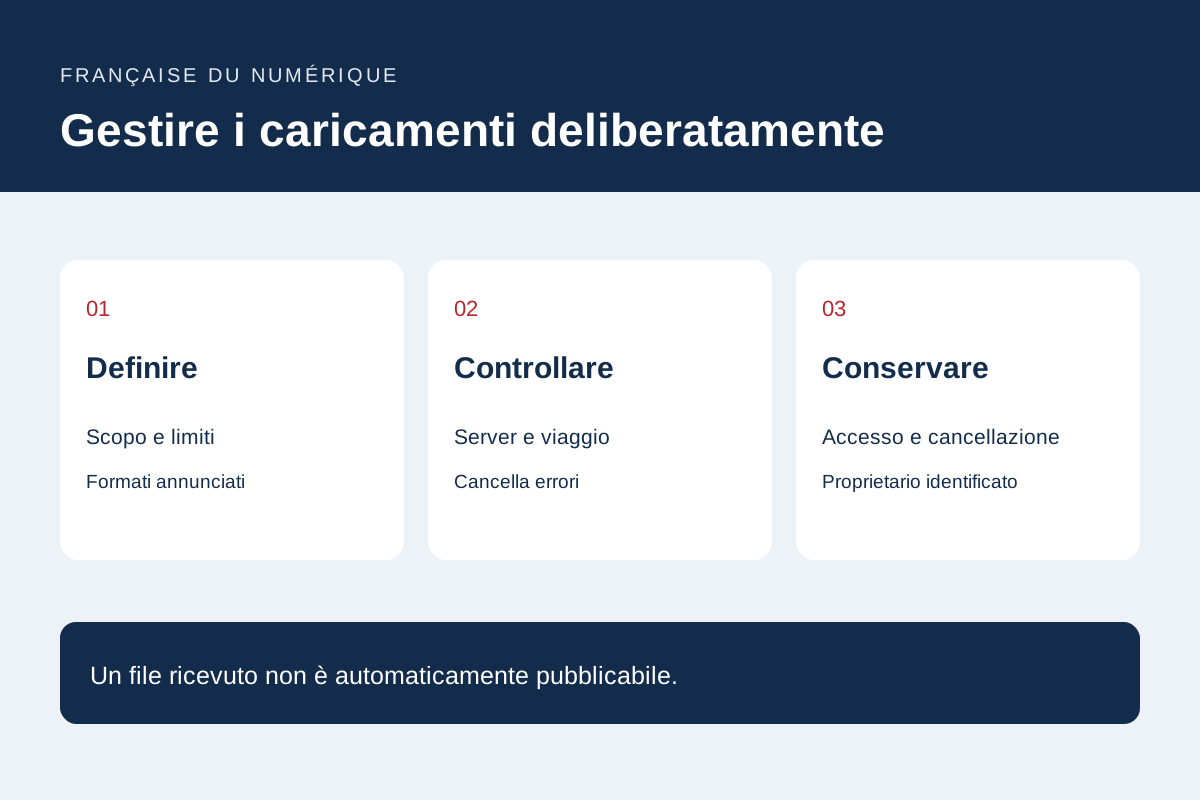
Spiega quale documento è necessario e quale decisione supporta. Considera i campi semplici se possono ottenere lo stesso risultato. Prima della selezione, dei formati di stato, dei limiti di conteggio e delle dimensioni e un'alternativa per i documenti non idonei.
non richiedono informazioni personali non necessarie. Utilizzare file sintetici per il test di accettazione. Approvazione della pubblicazione separata dalla ricezione: la ricezione di una fotografia non stabilisce automaticamente il permesso di pubblicarla.
Controlla il contenuto sul server
OWASP descrive controlli complementari tra cui formati consentiti, convalida del tipo, nomi di archiviazione controllati, limiti e archiviazione protetta. Un solo tipo fornito dal browser non stabilisce il contenuto del file. Supplemento di controllo dell'interfaccia anziché sostituire i controlli del server.
Chiedi al proprietario del software di esaminare l'elaborazione. Definire la gestione per i file che richiedono analisi, documenti danneggiati e contenuto rifiutato. Una scansione o un'estensione riconosciuta non dovrebbe essere presentata come garanzia di sicurezza assoluta.
Metti alla prova il viaggio verso il suo destinatario
Prova un file consentito, un file sovradimensionato, un formato rifiutato, un nome accentato e un trasferimento interrotto. Verificare che gli utenti comprendano l'accettazione e le correzioni richieste. Non visualizzare il successo quando il trasferimento non è stato completato.
Controllare l'arrivo nella coda di lavoro corretta e l'accesso da parte di una persona autorizzata. Prova anche un account diverso e un indirizzo di download diretto. Il file dovrebbe rimanere inaccessibile a qualcuno senza le autorizzazioni richieste dal servizio.
Gestisci archiviazione ed eliminazione
Archiviazione documenti, accesso, backup e conservazione giustificati dalla necessità e dal contesto applicabile. Organizzare la rimozione di file temporanei abbandonati e documenti elaborati. Le notifiche possono puntare a un archivio sicuro invece di copiare ogni allegato in più caselle di posta.
Ripetere i test di confine dopo le modifiche al modulo e controllare i file storici. Consegna formati consentiti, errori comprensibili, una matrice di autorizzazioni e una procedura di eliminazione assegnata dal proprietario.
Documentazione primaria: OWASP — Cheat sheet per caricamento file.
Documenti di riferimento
Contenuto aggiornato 1 ottobre 2026
Annotate le verifiche e i risultati nel registro dei test web