
Tiempo estimado de lectura: 3 min · Publicado el 1 de octubre de 2026
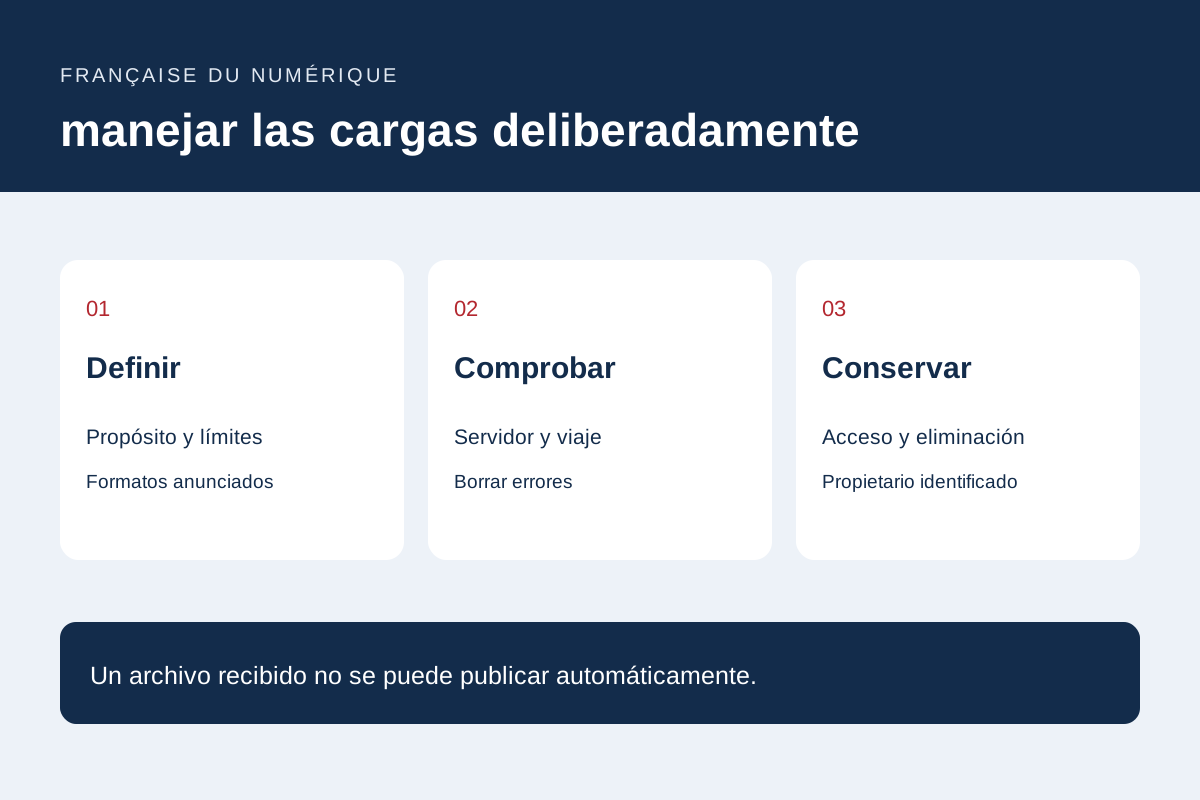
justificar la solicitud y mostrar límites
Explique qué documento se necesita y qué decisión soporta. Considere campos simples si pueden lograr el mismo resultado. Antes de la selección, los formatos de estado, los límites de conteo y tamaño y una alternativa para los documentos inadecuados.
No requiera información personal innecesaria. Utilice archivos sintéticos para las pruebas de aceptación. Aprobación de publicación por separado desde la recepción: la recepción de una fotografía no establece automáticamente el permiso para publicarla.
Comprobar el contenido en el servidor
OWASP describe los controles complementarios que incluyen formatos permitidos, validación de tipos, nombres de almacenamiento controlados, límites y almacenamiento protegido. Un tipo suministrado por el navegador por sí solo no establece el contenido del archivo. Las verificaciones de la interfaz suplementan en lugar de reemplazar las comprobaciones del servidor.
Haga que el propietario del software revise el procesamiento. Defina el manejo de archivos que requieren análisis, documentos dañados y contenido rechazado. No se debe presentar un escaneo o una extensión reconocida como una garantía de seguridad absoluta.
probar el viaje a su destinatario
Pruebe un archivo permitido, un archivo de gran tamaño, un formato rechazado, un nombre acentuado y una transferencia interrumpida. Verifique que los usuarios entiendan la aceptación y las correcciones requeridas. No muestre el éxito cuando la transferencia no se haya completado.
Compruebe la llegada a la cola de trabajo correcta y el acceso de una persona autorizada. También pruebe una cuenta diferente y una dirección de descarga directa. El archivo debe permanecer inaccesible para alguien sin los permisos requeridos del servicio.
Administrar almacenamiento y eliminación
Almacenamiento de documentos, acceso, copias de seguridad y retención justificados por la necesidad y el contexto aplicable. Organizar la eliminación de archivos temporales abandonados, así como los documentos procesados. Las notificaciones pueden apuntar a un almacenamiento seguro en lugar de copiar todos los archivos adjuntos en varias bandejas de entrada.
Repita las pruebas de límites después de los cambios de formulario y verifique los archivos históricos. Entregar formatos permitidos, errores comprensibles, una matriz de permisos y un procedimiento de eliminación asignado por el propietario.
Documentación principal: OWASP — Hoja de trucos de carga de archivos.
Documentos de referencia
Contenido actualizado el 1 de octubre de 2026
Anote los controles y los resultados en el registro de pruebas web