
Temps de lecture estimé : 3 min · Publié le 1 octobre 2026
Justifier la demande et rendre les limites visibles
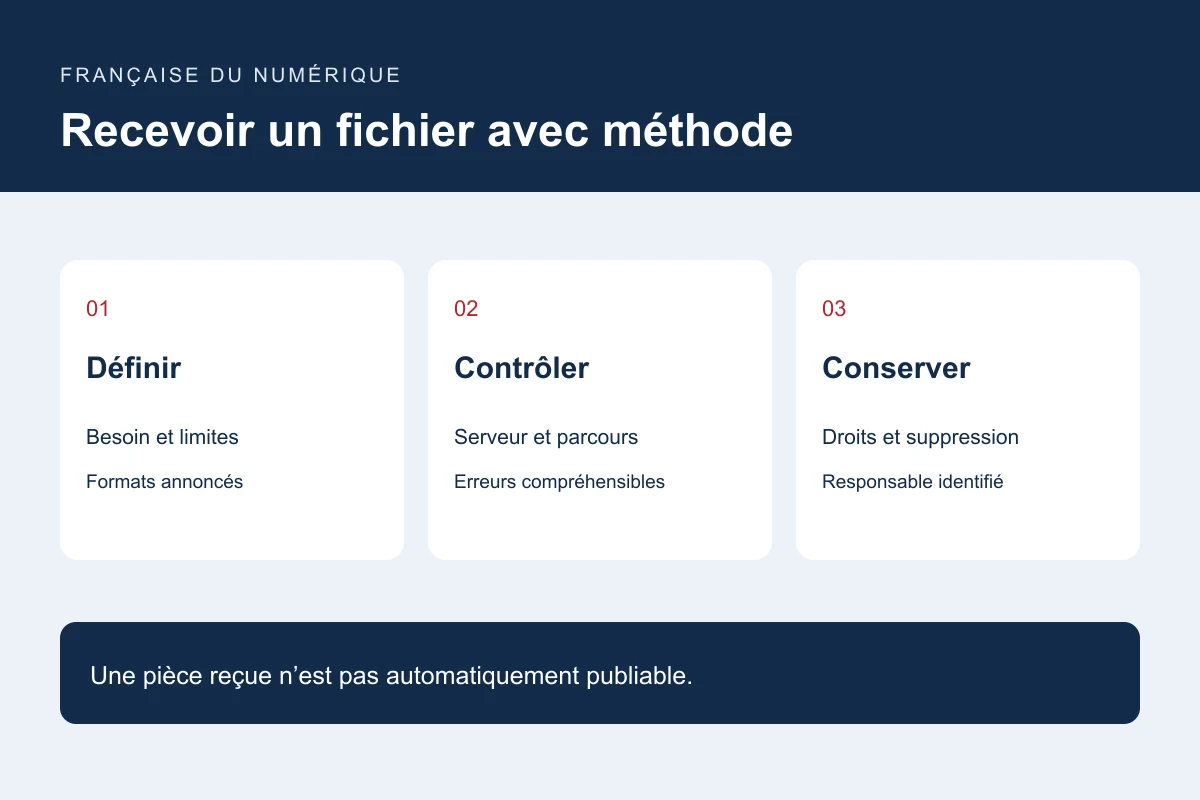
Décrivez le document nécessaire et la décision qu’il permet de prendre. Si le même résultat peut être obtenu avec quelques champs simples, examinez cette option. Indiquez avant le choix les formats, le nombre de fichiers, la taille autorisée et une solution lorsque le document ne convient pas.
N’exigez pas des informations personnelles qui ne sont pas nécessaires à la demande. Utilisez des fichiers fictifs pour la recette. Si les documents seront publiés, séparez cette décision de leur simple réception : recevoir une photographie n’établit pas automatiquement le droit de la publier.
Contrôler le contenu côté serveur
OWASP propose plusieurs contrôles complémentaires : formats autorisés, validation du type, noms de stockage maîtrisés, limites et emplacement protégé. Le type annoncé par le navigateur ne suffit pas, à lui seul, à établir la nature du fichier. Le contrôle de l’interface complète le contrôle serveur sans le remplacer.
Faites examiner le traitement par la personne responsable du logiciel. Définissez comment gérer les documents à analyser, les fichiers endommagés et les contenus refusés. Un scan ou une extension reconnue ne doit pas être présenté comme une garantie absolue d’innocuité.
Tester le parcours jusqu’au destinataire
Essayez un fichier autorisé, un fichier trop volumineux, un format refusé, un nom accentué et une interruption du transfert. Vérifiez que la personne comprend ce qui a été accepté et ce qu’elle doit corriger. Un message de réussite ne doit pas s’afficher si l’envoi n’a pas abouti.
Contrôlez l’arrivée dans la bonne file de travail et l’ouverture par une personne autorisée. Testez aussi un autre compte et une adresse directe de téléchargement. Le fichier doit rester inaccessible à une personne qui ne possède pas les droits prévus par le service.
Organiser stockage et suppression
Documentez l’emplacement de stockage, les accès, les sauvegardes et la durée justifiée par le besoin et le contexte applicable. Prévoyez la suppression des fichiers temporaires abandonnés autant que celle des documents traités. La notification peut désigner un dossier sécurisé plutôt que recopier chaque pièce dans plusieurs boîtes mail.
Après une évolution du formulaire, rejouez les cas limites et contrôlez les fichiers historiques. Le livrable attendu comprend une liste des formats, un parcours d’erreur compréhensible, une matrice de droits et une procédure de suppression attribuée à un responsable.
Documentation primaire : OWASP — File Upload Cheat Sheet.