
Arvioitu lukuaika: 3 min · Julkaistu 1.10.2026
Aloita kysymyksillä, joihin lokien pitäisi vastata
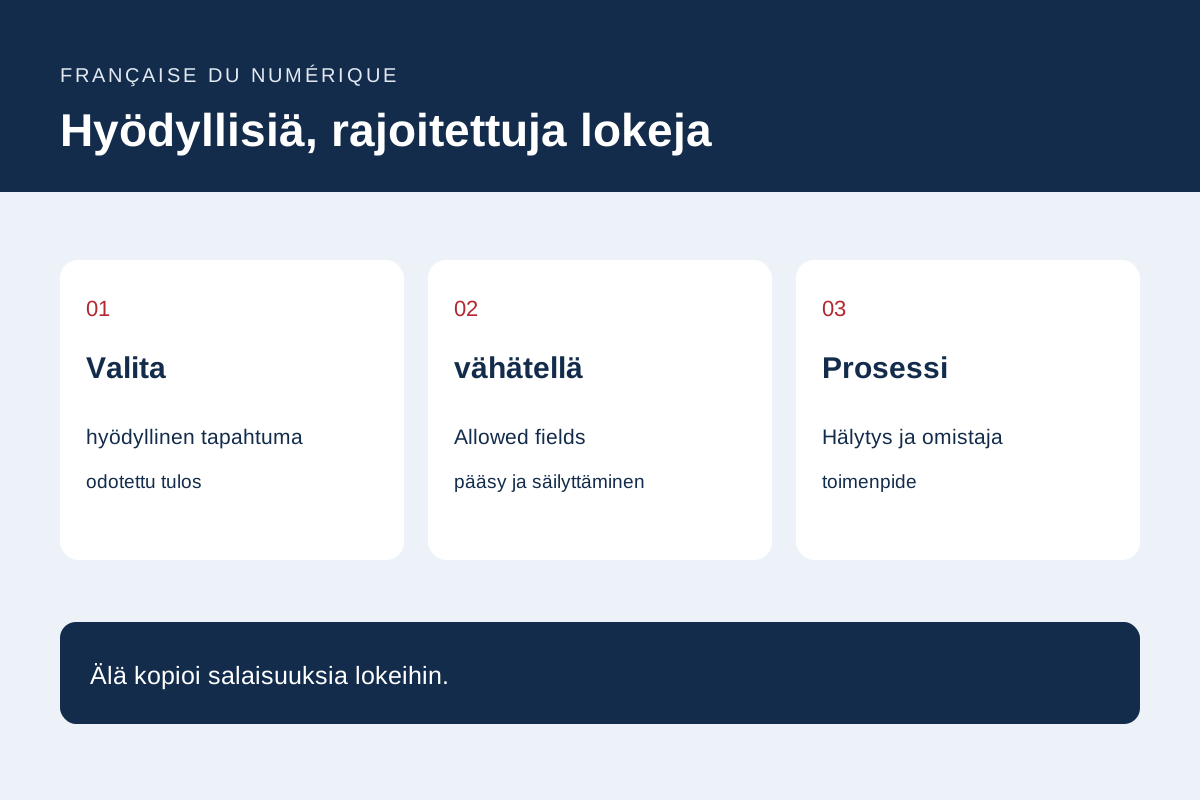
Listaa toiminnalliset kysymykset: Onko lomake epäonnistunut, keskeytyykö prosessi, onko varmuuskopio testattu? Määritä tapahtuma, komponentti, aika ja sopiva korrelaatiotunniste. Vältä viestejä, jotka keräävät tekstiä ilman, että ne auttavat tunnistamaan toimintoa.
Valmista synteettisiä esimerkkejä onnistumisesta, kieltäytymisestä ja epäonnistumisesta. Odotetun kieltäytymisen pitäisi olla erotettavissa katkosta. Tapahtumien nimien ja tasojen pitäisi auttaa omistajaa päättämään, tutkiiko vai seuraako hän trendiä.
Minimoi tallennetut tiedot
OWASP käsittelee tietoja, jotka tulisi sulkea pois lokeista, mukaan lukien salasanat, pääsytunnukset ja arkaluontoiset tiedot. Tarkista koodisi tuottamat viestit sekä laajennukset, välityspalvelimet ja valvontapalvelut.
Käytä allowList-kenttiä koko pyynnön kopioimisen sijaan. Diagnostinen tunniste saattaa riittää, jos täydellinen kyselyviesti olisi liiallinen. Testaa synteettisillä markkereilla ja etsi sitten näiden merkkien tulosteet tahattoman kokoelman havaitsemiseksi.
Hallitse pääsyä, säilyttämistä ja volyymia
asiakirja, joka osaa lukea lokeja ja miksi. Vahvista, että niitä ei toimiteta julkisesta osoitteesta tai saataville jakamistyökaluilla. Diagnostinen vienti vaatii saman käyttöoikeuden kuin ensisijainen tallennustila.
Valitse säilyttäminen todellisen tarpeen ja soveltuvan kontekstin mukaan sen sijaan, että kopioit toisen palvelun keston. Järjestä kierto, tilavuusrajoitukset ja poistaminen. Toistuva vika ei saa täyttää levyä rajoittamattoman lokikirjan avulla.
Testaa polku signaalista toimintaan
laukaisee kontrolloidun vian testiympäristössä. Tarkista loki, hälytystoimitus, vastaanottaja ja vastausmenettely. Saapuneet-kansioon lähetetty hälytys Kukaan ei tarkista, ei muodosta toimintaprosessia.
Ryhmätoistot ja seuraa signaaleja, jotka tukevat päätöksiä. Tapauksen jälkeen tarkista, mitä puuttui ja mikä tarpeettomasti paljastettiin. Hyödyllinen toimitus yhdistää tapahtuman, jossa on vähimmäistiedot, omistaja ja toiminto.
ensisijainen dokumentaatio: OWASP — huijausarkki.
viiteasiakirjat
Sisältö päivitetty 1.10.2026