
Tempo estimado de leitura: 3 min. · Publicado em 1º de outubro de 2026
Defina as ações realmente exigidas
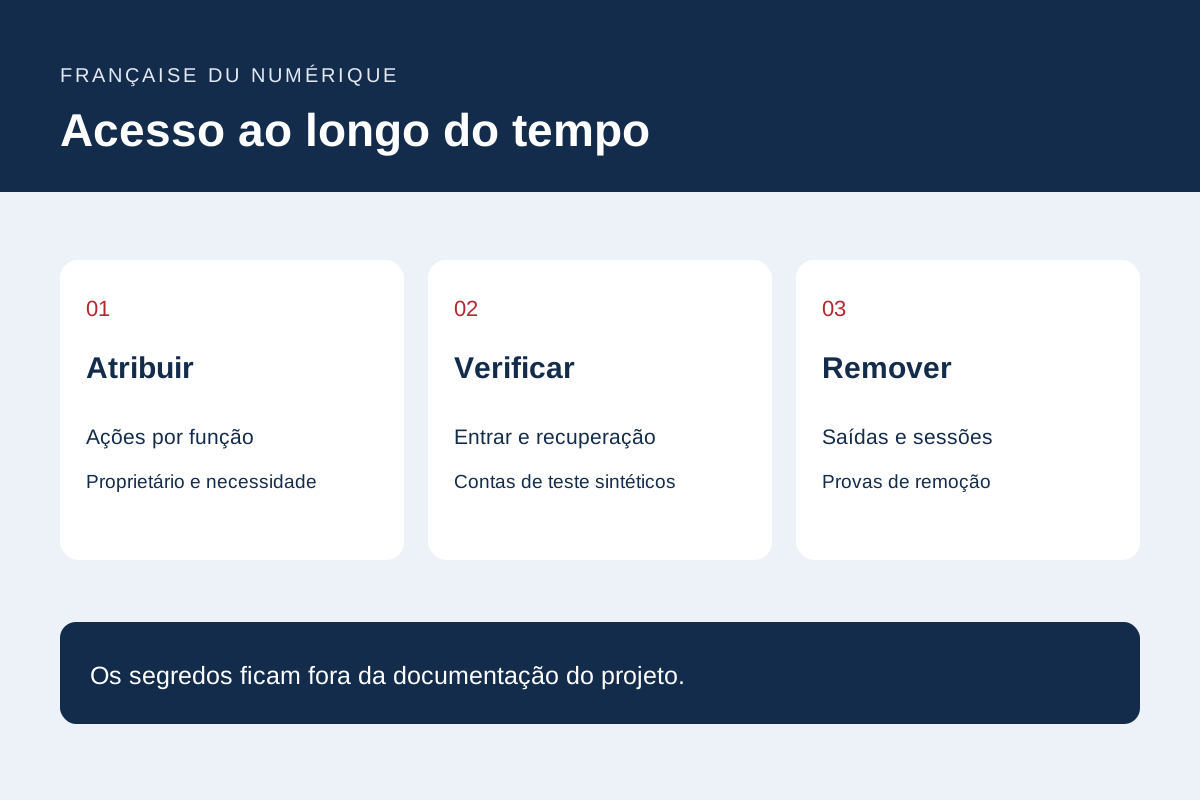
Liste as ações por função: leia uma consulta, rascunhe uma página, publique, exporte ou administre. Responsabilidades separadas quando o contexto permitir. Peça a cada participante que valide as tarefas e ações normais que não devem ser capazes de realizar.
Manter um inventário de contas de equipe e integração com um proprietário e propósito. Os segredos não pertencem a este documento compartilhado. O inventário deve estabelecer quem pode agir sem transformar uma planilha de projeto em um armazenamento de senhas.
Revise o login e as ações confidenciais
OWASP abrange a autenticação e os controles associados, incluindo tentativas, transporte protegido, recuperação e reautenticação para operações confidenciais. Use uma solução mantida e avalie a proteção adicional de acordo com o risco.
Prepare os testes de aceitação usando uma conta autorizada, uma função restrita e uma sessão expirada. Teste uma operação sensível por meio de seu endereço direto, bem como de seu menu. Ocultar um botão sozinho não impõe permissões do lado do servidor.
Ensaie a recuperação usando dados de teste
Em um ambiente de teste, simule a perda de um método de login, um link expirado e uma tentativa repetida. Verifique as mensagens, o destinatário e o fim do procedimento. O suporte precisa de um método escrito para casos excepcionais.
Decida como as sessões anteriores são revogadas e como outros acessos são revisados após a recuperação. Não peça a alguém para enviar um segredo por meio de um formulário comum como prova de propriedade. Revise o procedimento com o proprietário da solução de segurança da solução.
Planeje a integração, partidas e transferências
Atribua proprietários para criar, revisar e fechar o acesso. Uma partida pode afetar o site, hospedagem, domínio, serviços conectados e dispositivos autorizados. O acesso a emergências precisa de controle, conscientização entre os funcionários autorizados e um teste que não o expõe publicamente.
Mantenha um registro de permissões concedidas e removidas e a data da revisão. Repita as tarefas representativas após uma mudança de função ou software. Esse método ajuda a encontrar omissões, mas não substitui uma avaliação de segurança adequada ao serviço.
Documentação principal: OWASP — Folha de dicas de autenticação.
Documentos de referência
Conteúdo atualizado em 1º de outubro de 2026
Registe as verificações e os resultados no registo de testes web