
Tempo estimado de leitura: 3 min. · Publicado em 1º de outubro de 2026
Comece com as perguntas que os logs devem responder
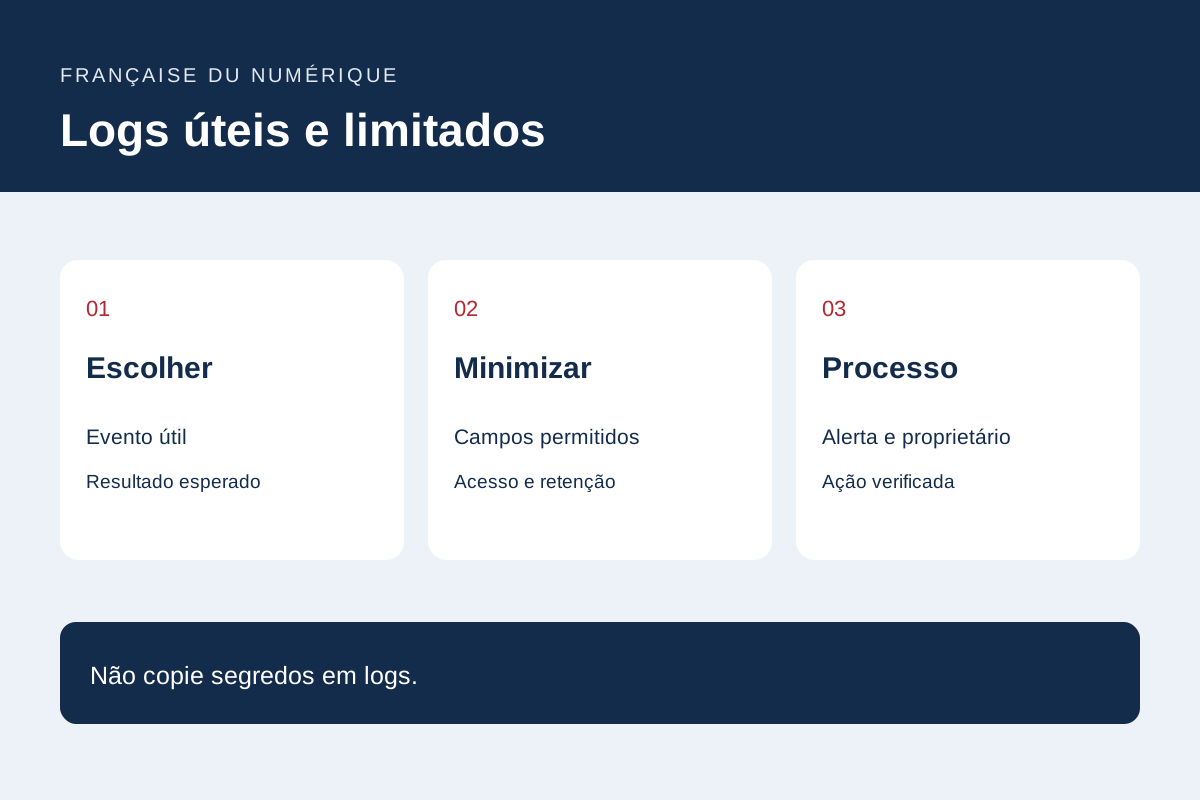
Liste as perguntas operacionais: um formulário está falhando, um processo é interrompido, um backup foi testado? Defina o evento, o componente, o tempo e um identificador de correlação apropriado. Evite mensagens que coletem texto sem ajudar a identificar uma ação.
Prepare exemplos sintéticos de sucesso, recusa e fracasso. Uma recusa esperada deve ser distinguível de uma interrupção. Os nomes e níveis de eventos devem ajudar o proprietário a decidir se quer investigar ou monitorar uma tendência.
Minimize as informações registradas
OWASP discute dados que devem ser excluídos dos logs, incluindo senhas, tokens de acesso e informações confidenciais. Revise as mensagens produzidas pelo seu código, bem como plugins, proxies e serviços de monitoramento.
Use uma lista de permissões de campos em vez de copiar uma solicitação inteira. Um identificador de diagnóstico pode ser suficiente onde uma mensagem de consulta completa seria excessiva. Teste com marcadores sintéticos e, em seguida, as saídas de busca por esses marcadores para detectar a coleção não intencional.
Gerenciar acesso, retenção e volume
Documente quem pode ler logs e por quê. Confirme se eles não são veiculados em um endereço público ou que são disponibilizados por meio de ferramentas de compartilhamento. Uma exportação de diagnóstico precisa da mesma revisão de acesso que o armazenamento primário.
Escolha a retenção de acordo com a necessidade real e o contexto aplicável, em vez de copiar a duração de outro serviço. Organize a rotação, os limites de volume e a exclusão. Uma falha repetida não deve preencher um disco por meio de log ilimitado.
Teste o caminho do sinal para a ação
Acionar uma falha controlada em um ambiente de teste. Verifique o log, a entrega de alertas, o destinatário e o procedimento de resposta. Um alerta enviado a uma caixa de entrada que ninguém verifica não forma um processo operacional.
Agrupe as repetições e siga os sinais que apoiam as decisões. Após um incidente, revise o que estava faltando e o que estava desnecessariamente exposto. Uma entrega útil conecta um evento com dados mínimos, um proprietário e uma ação.
Documentação principal: OWASP — Folha de dicas de log.
Documentos de referência
Conteúdo atualizado em 1º de outubro de 2026
Registe as verificações e os resultados no registo de testes web