
Temps de lecture estimé : 3 min · Publié le 1 octobre 2026
Définir les actions réellement nécessaires
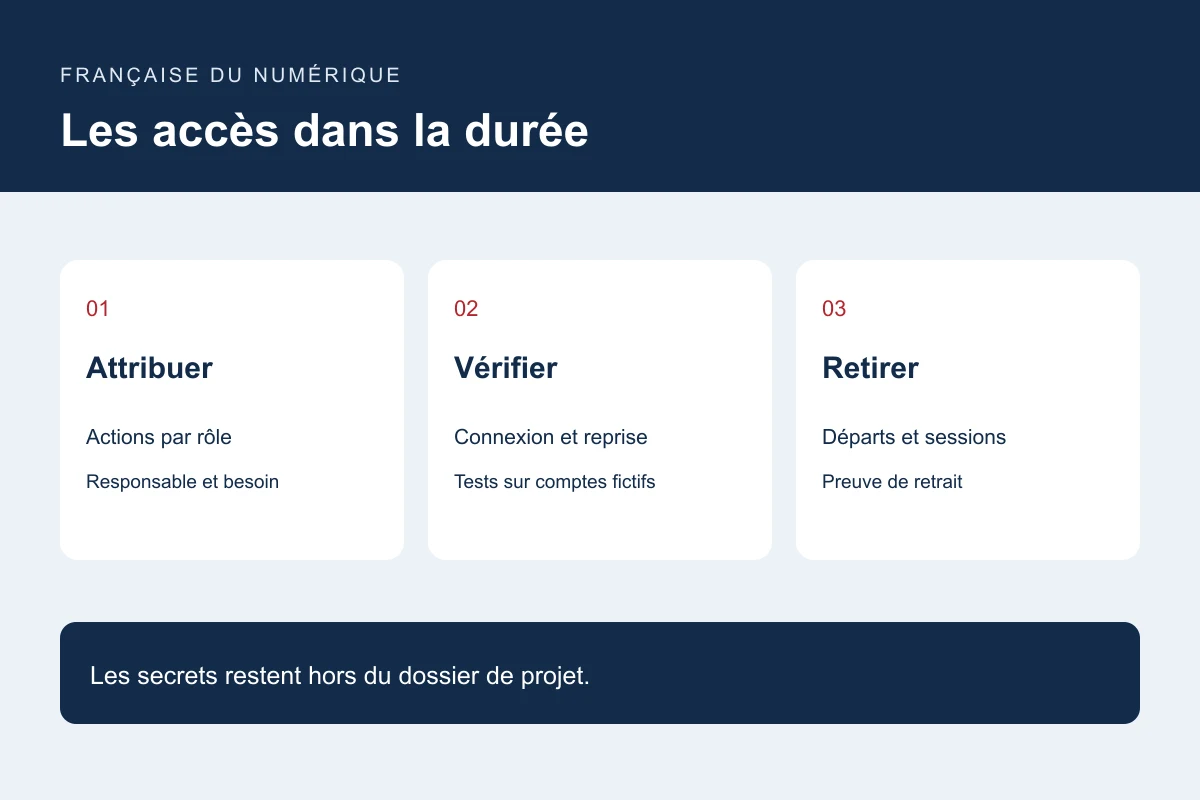
Listez les actions par rôle : lire une demande, rédiger une page, publier, exporter ou administrer. Séparez les responsabilités lorsque le contexte le permet. Demandez à chaque personne concernée de valider son parcours courant et les actions qu’elle ne doit pas pouvoir effectuer.
Gardez un inventaire des comptes de l’équipe et des intégrations avec leur responsable et leur justification. Les secrets n’appartiennent pas à ce document partagé. L’inventaire doit permettre de savoir qui peut intervenir, sans transformer un tableau de projet en dépôt de mots de passe.
Examiner connexion et actions sensibles
La documentation OWASP distingue authentification et contrôles associés : limitation des tentatives, protection des échanges, récupération et réauthentification pour certaines opérations sensibles. Utilisez une solution maintenue et examinez ses possibilités de protection supplémentaire en fonction du risque.
Proposez une recette avec un compte autorisé, un compte au rôle limité et une session expirée. Vérifiez une opération sensible en passant par son adresse directe autant que par le menu. Masquer un bouton ne constitue pas, à lui seul, un contrôle de droit côté serveur.
Répéter une récupération sans données réelles
Dans un environnement d’essai, simulez la perte d’un moyen de connexion, un lien expiré et une tentative répétée. Vérifiez les messages, le destinataire de la demande et la fin de la procédure. Le support doit disposer d’une méthode écrite pour traiter une situation exceptionnelle.
Décidez comment révoquer les anciennes sessions et examiner les autres accès après une reprise. Ne demandez pas à une personne de transmettre un secret dans un formulaire ordinaire pour démontrer qu’elle possède le compte. La procédure doit être relue avec le responsable de la sécurité de la solution.
Préparer arrivées, départs et transmission
Attribuez un responsable à la création, à la révision et à la fermeture des accès. Lors d’un départ, prenez en compte le site, l’hébergement, le domaine, les outils connectés et les appareils autorisés. L’accès de secours doit être contrôlé, connu des personnes habilitées et testé sans être exposé publiquement.
Conservez une trace des droits accordés et retirés ainsi que de la date de contrôle. Rejouez un échantillon de tâches après une évolution de rôle ou de logiciel. Cette méthode aide à repérer un oubli ; elle ne remplace pas une analyse de sécurité adaptée au service.
Documentation primaire : OWASP — Authentication Cheat Sheet.