
Geschätzte Lesezeit: 3 min · Veröffentlicht am 1. Oktober 2026
Definieren Sie die tatsächlich erforderlichen Aktionen
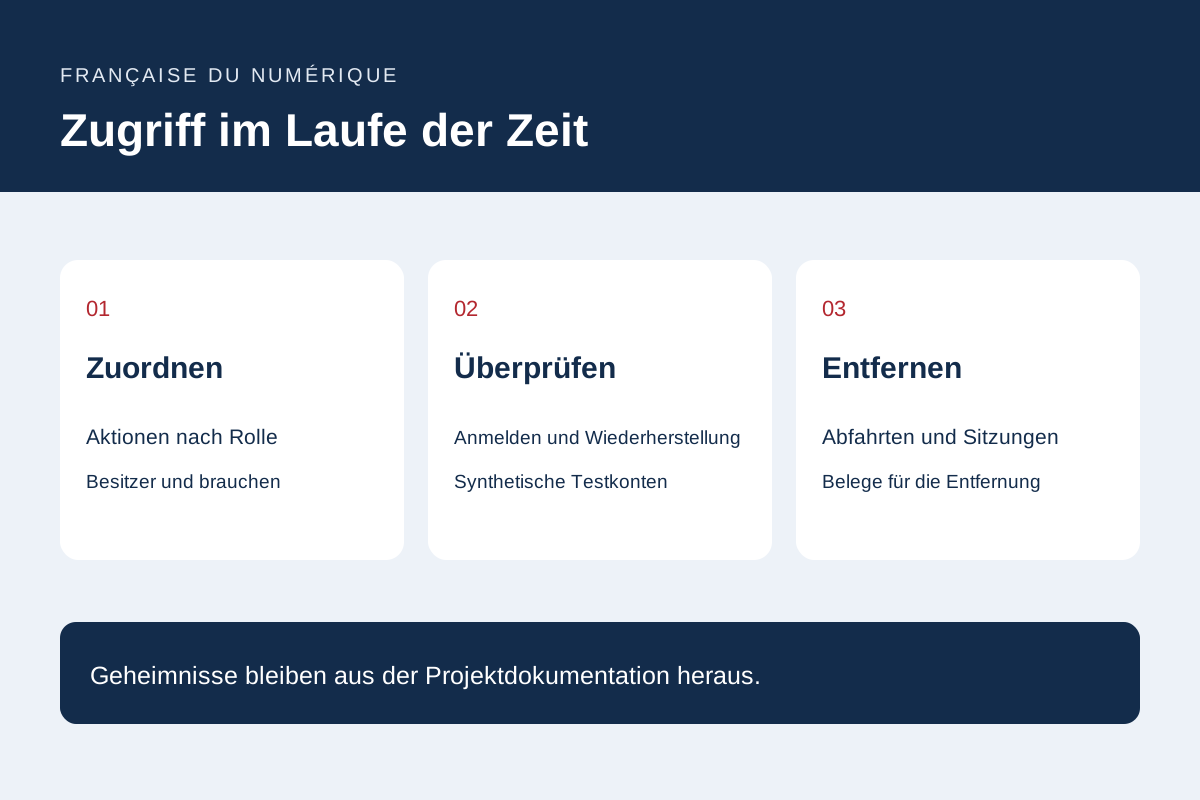
Aktionen nach Rolle auflisten: Anfrage lesen, Seite entwerfen, veröffentlichen, exportieren oder verwalten. getrennte Verantwortlichkeiten, sofern der Kontext dies zulässt. Bitten Sie jeden Teilnehmer, normale Aufgaben und Aktionen zu validieren, die er nicht ausführen kann.
Führen Sie einen Bestand an Team- und Integrationskonten mit einem Eigentümer und Zweck. Geheimnisse gehören nicht in dieses gemeinsame Dokument. Das Inventar sollte festlegen, wer handeln kann, ohne eine Projekttabelle in einen Passwortspeicher zu verwandeln.
Überprüfen Sie die Anmeldung und sensible Aktionen
OWASP deckt die Authentifizierung und die zugehörigen Kontrollen ab, einschließlich Versuchen, geschützter Transport, Wiederherstellung und Reauthentifizierung für sensible Operationen. Verwenden Sie eine gewartete Lösung und bewerten Sie den zusätzlichen Schutz entsprechend dem Risiko.
Bereiten Sie Akzeptanztests mit einem autorisierten Konto, einer eingeschränkten Rolle und einer abgelaufenen Sitzung vor. Testen Sie einen sensiblen Vorgang über seine direkte Adresse sowie das Menü. Das alleinige Ausblenden einer Schaltfläche erzwingt keine serverseitigen Berechtigungen.
Rehearse Recovery mit Testdaten
Simulieren Sie in einer Testumgebung den Verlust einer Anmeldemethode, eine abgelaufene Verbindung und einen wiederholten Versuch. Überprüfen Sie Nachrichten, den Empfänger und das Ende des Verfahrens. Der Support benötigt in Ausnahmefällen eine schriftliche Methode.
Entscheiden Sie, wie frühere Sitzungen widerrufen werden und wie andere Zugriffe nach der Wiederherstellung überprüft werden. Bitten Sie nicht jemanden, ein Geheimnis durch eine gewöhnliche Form als Nachweis des Eigentums zu senden. Überprüfen Sie das Verfahren mit dem Sicherheitsinhaber der Lösung.
Planen Sie Onboarding, Abfahrten und Übergabe
Weisen Sie Eigentümer zum Erstellen, Überprüfen und Schließen des Zugriffs zu. Eine Abfahrt kann sich auf die Website, das Hosting, die Domain, die verbundenen Dienste und autorisierte Geräte auswirken. Der Notfallzugang braucht Kontrolle, das Bewusstsein der autorisierten Mitarbeiter und einen Test, der ihn nicht öffentlich zugänglich macht.
Führen Sie eine Aufzeichnung der erteilten und entfernten Berechtigungen und des Überprüfungsdatums. Wiederholen Sie repräsentative Aufgaben nach einem Rollen- oder Softwarewechsel. Diese Methode hilft, Auslassungen zu finden, ersetzt jedoch nicht eine für den Dienst geeignete Sicherheitsbewertung.
Primärdokumentation: OWASP – Authentifizierungs-Spickzettel.
Referenzdokumente
Inhalt aktualisiert 1. Oktober 2026
Prüfungen und Ergebnisse im Website-Prüfprotokoll festhalten