
Tempo di lettura stimato: 3 min · Pubblicato il 1 ottobre 2026
Definire le azioni effettivamente richieste
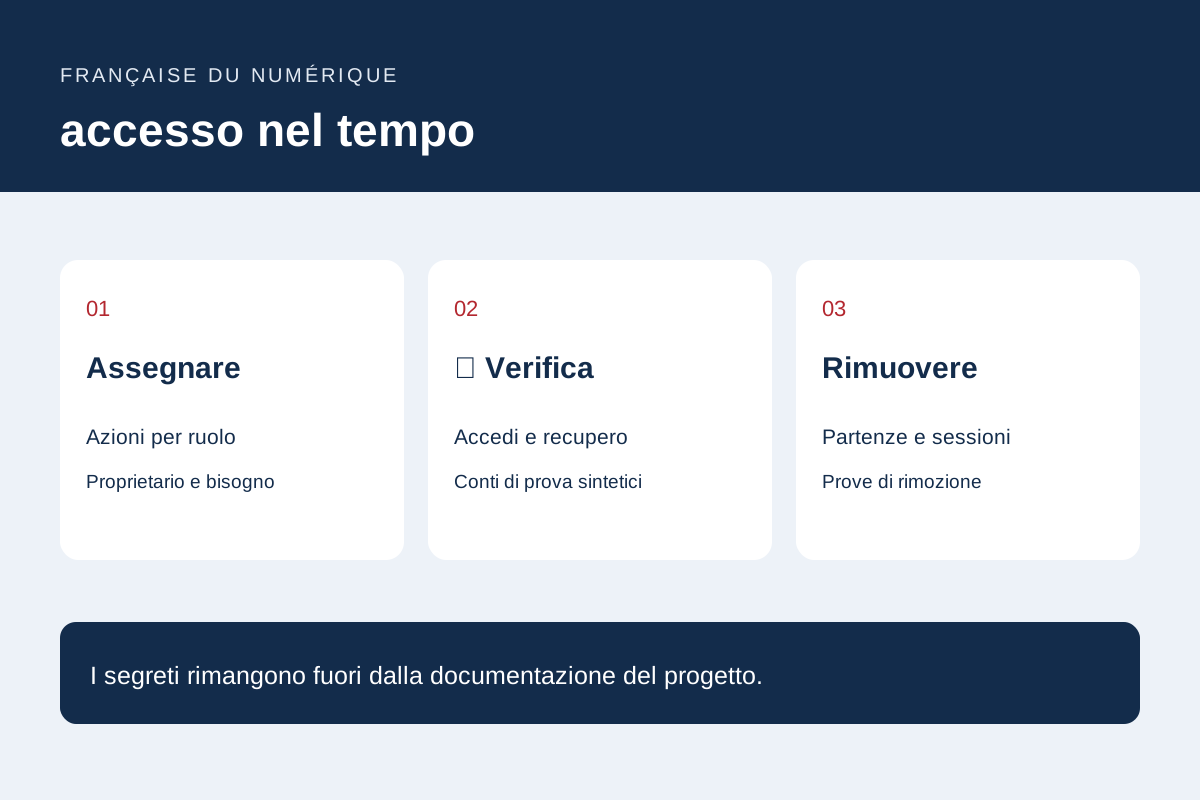
Elenca le azioni per ruolo: leggere una richiesta, redigere una pagina, pubblicare, esportare o amministrare. responsabilità separate in cui il contesto lo consente. Chiedi a ogni partecipante di convalidare le normali attività e azioni che non dovrebbero essere in grado di eseguire.
Mantenere un inventario degli account di squadra e di integrazione con un proprietario e uno scopo. I segreti non appartengono a questo documento condiviso. L'inventario dovrebbe stabilire chi può agire senza trasformare un foglio di calcolo del progetto in un negozio di password.
Esamina l'accesso e le azioni sensibili
OWASP copre l'autenticazione e i controlli associati, inclusi i tentativi, il trasporto protetto, il ripristino e la riautenticazione per le operazioni sensibili. Utilizzare una soluzione mantenuta e valutare una protezione aggiuntiva in base al rischio.
Preparare i test di accettazione utilizzando un account autorizzato, un ruolo limitato e una sessione scaduta. Testare un'operazione sensibile attraverso il suo indirizzo diretto e il suo menu. Nascondere un pulsante da solo non impone le autorizzazioni lato server.
Prova il recupero utilizzando i dati di test
In un ambiente di test, simula la perdita di un metodo di accesso, un collegamento scaduto e un tentativo ripetuto. Controllare i messaggi, il destinatario e la fine della procedura. Il supporto ha bisogno di un metodo scritto per casi eccezionali.
Decidi come vengono revocate le sessioni precedenti e come vengono esaminati gli altri accessi dopo il recupero. Non chiedere a qualcuno di inviare un segreto tramite un modulo ordinario come prova di proprietà. Esamina la procedura con il proprietario della sicurezza della soluzione.
Pianificazione di onboarding, partenze e consegna
Assegna i proprietari per la creazione, la revisione e la chiusura dell'accesso. Una partenza può influire sul sito, sull'hosting, sul dominio, sui servizi connessi e sui dispositivi autorizzati. L'accesso di emergenza ha bisogno di controllo, consapevolezza tra il personale autorizzato e un test che non lo espone pubblicamente.
Conserva un registro delle autorizzazioni concesse e rimosse e la data di revisione. Ripetere le attività rappresentative dopo un ruolo o una modifica del software. Questo metodo aiuta a trovare le omissioni ma non sostituisce una valutazione di sicurezza adatta al servizio.
Documentazione primaria: OWASP — Cheat sheet di autenticazione.
Documenti di riferimento
Contenuto aggiornato 1 ottobre 2026
Annotate le verifiche e i risultati nel registro dei test web