
Tiempo estimado de lectura: 3 min · Publicado el 1 de octubre de 2026
Definir las acciones realmente requeridas
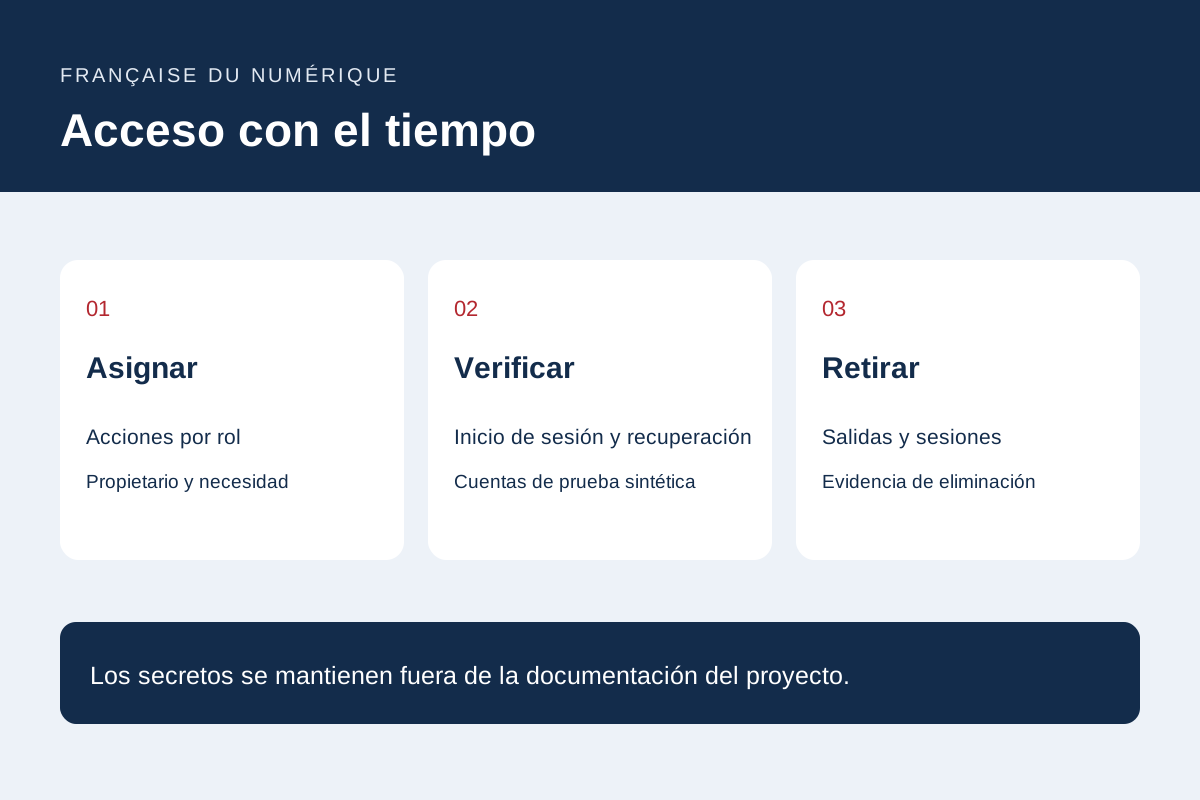
Enumere las acciones por función: lea una consulta, redacte una página, publique, exporte o administre. Responsabilidades separadas donde el contexto lo permita. Pida a cada participante que valide las tareas normales y las acciones que no deberían poder realizar.
Mantener un inventario de cuentas de equipo y de integración con un propietario y un propósito. Los secretos no pertenecen a este documento compartido. El inventario debe establecer quién puede actuar sin convertir una hoja de cálculo del proyecto en un almacén de contraseñas.
Revise el inicio de sesión y las acciones sensibles
OWASP cubre la autenticación y los controles asociados, incluidos los intentos, el transporte protegido, la recuperación y la reautenticación para operaciones confidenciales. Utilice una solución mantenida y evalúe la protección adicional según el riesgo.
Prepare pruebas de aceptación utilizando una cuenta autorizada, un rol restringido y una sesión vencida. Pruebe una operación sensible a través de su dirección directa y su menú. Ocultar un botón por sí solo no exige los permisos del lado del servidor.
Ensayar la recuperación usando datos de prueba
En un entorno de prueba, simule la pérdida de un método de inicio de sesión, un enlace caducado y un intento repetido. Verifique los mensajes, el destinatario y el final del procedimiento. El soporte necesita un método escrito para casos excepcionales.
Decida cómo se revocan las sesiones anteriores y cómo se revisa otro acceso después de la recuperación. No le pidas a alguien que envíe un secreto a través de un formulario ordinario como prueba de propiedad. Revise el procedimiento con el propietario de seguridad de la solución.
Plan de incorporación, salidas y entrega
Asignar a los propietarios para crear, revisar y cerrar el acceso. Una salida puede afectar el sitio, el alojamiento, el dominio, los servicios conectados y los dispositivos autorizados. El acceso de emergencia necesita control, concienciación entre el personal autorizado y una prueba que no lo expone públicamente.
Mantenga un registro de los permisos otorgados y eliminados y la fecha de revisión. Repita las tareas representativas después de un cambio de rol o software. Este método ayuda a encontrar omisiones, pero no reemplaza una evaluación de seguridad adecuada al servicio.
Documentación principal: OWASP — Hoja de trucos de autenticación.
Documentos de referencia
Contenido actualizado el 1 de octubre de 2026
Anote los controles y los resultados en el registro de pruebas web