
Geschatte leestijd: 3 min · Gepubliceerd op 1 oktober 2026
Definieer de werkelijk vereiste acties
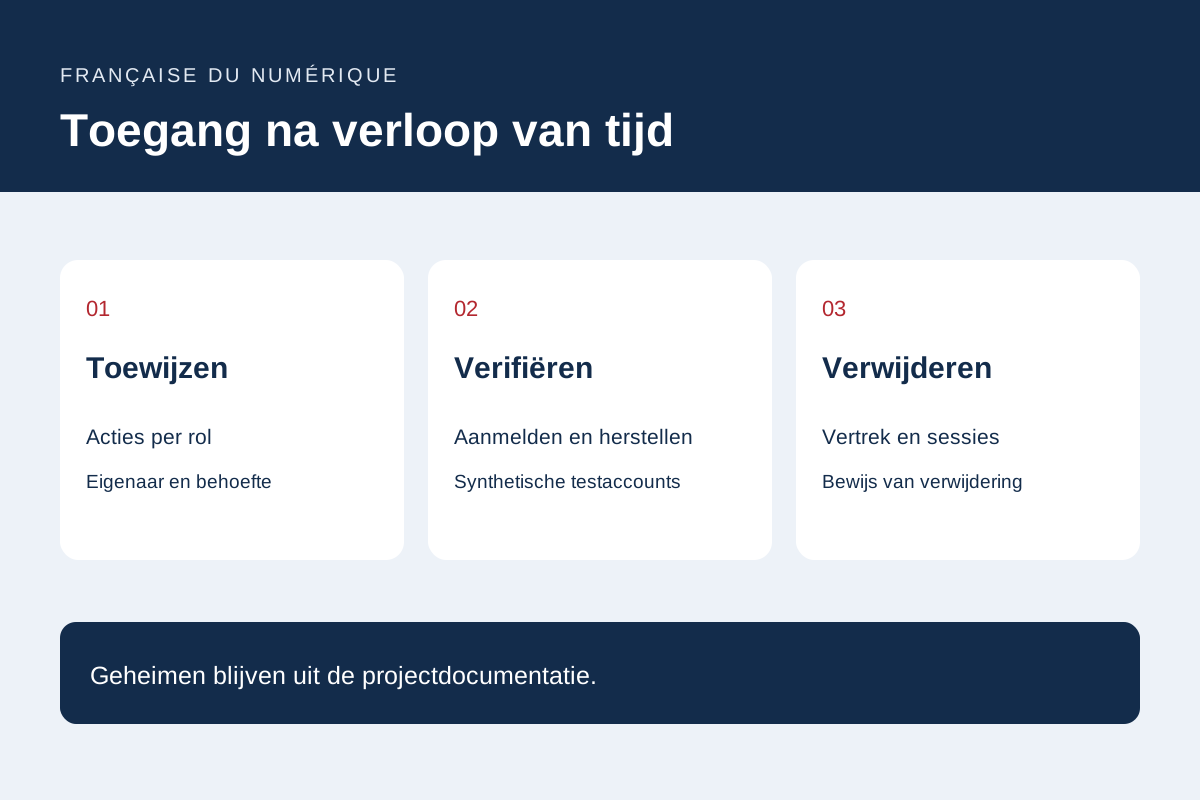
Lijst acties op rol: lees een aanvraag, ontwerp een pagina, publiceer, exporteer of beheer. aparte verantwoordelijkheden waar de context dit toelaat. Vraag elke deelnemer om normale taken en acties te valideren die ze niet zouden moeten kunnen uitvoeren.
Bijhouden van een inventaris van team- en integratieaccounts met een eigenaar en doel. Geheimen horen niet thuis in dit gedeelde document. De inventaris moet bepalen wie kan handelen zonder een projectspreadsheet om te zetten in een wachtwoordopslag.
Bekijk aanmelding en gevoelige acties
OWASP dekt authenticatie en bijbehorende controles, waaronder pogingen, beschermd transport, herstel en herauthenticatie voor gevoelige operaties. Gebruik een onderhouden oplossing en beoordeel extra bescherming op basis van het risico.
Bereid acceptatietests voor met behulp van een geautoriseerd account, een beperkte rol en een verlopen sessie. Test een gevoelige bewerking via het directe adres en het menu. Alleen het verbergen van een knop dwingt geen server-side machtigingen af.
Repeteer herstel met behulp van testgegevens
In een testomgeving, simuleer het verlies van een aanmeldingsmethode, een verlopen link en een herhaalde poging. Controleer berichten, de ontvanger en het einde van de procedure. Ondersteuning heeft een schriftelijke methode nodig voor uitzonderlijke gevallen.
Bepaal hoe eerdere sessies worden ingetrokken en hoe andere toegang wordt beoordeeld na herstel. Vraag iemand niet om een geheim te sturen via een gewoon formulier als eigendomsbewijs. Bekijk de procedure met de beveiligingseigenaar van de oplossing.
Plan onboarding, vertrek en overdracht
Wijs eigenaren toe voor het maken, beoordelen en sluiten van toegang. Een vertrek kan van invloed zijn op de site, hosting, domein, verbonden services en geautoriseerde apparaten. Noodtoegang heeft controle nodig, bewustzijn bij geautoriseerd personeel en een test die het niet openbaar maakt.
Houd een registratie bij van verleende en verwijderde machtigingen en de datum van beoordeling. Herhaal representatieve taken na een rol of softwarewijziging. Deze methode helpt bij het vinden van omissies, maar vervangt geen beveiligingsbeoordeling die geschikt is voor de service.
Primaire documentatie: OWASP — Spiekbriefje voor authenticatie.
Referentiedocumenten
Inhoud bijgewerkt 1 oktober 2026