
Tempo di lettura stimato: 3 min · Pubblicato il 1 ottobre 2026
Inizia con le domande a cui i registri dovrebbero rispondere
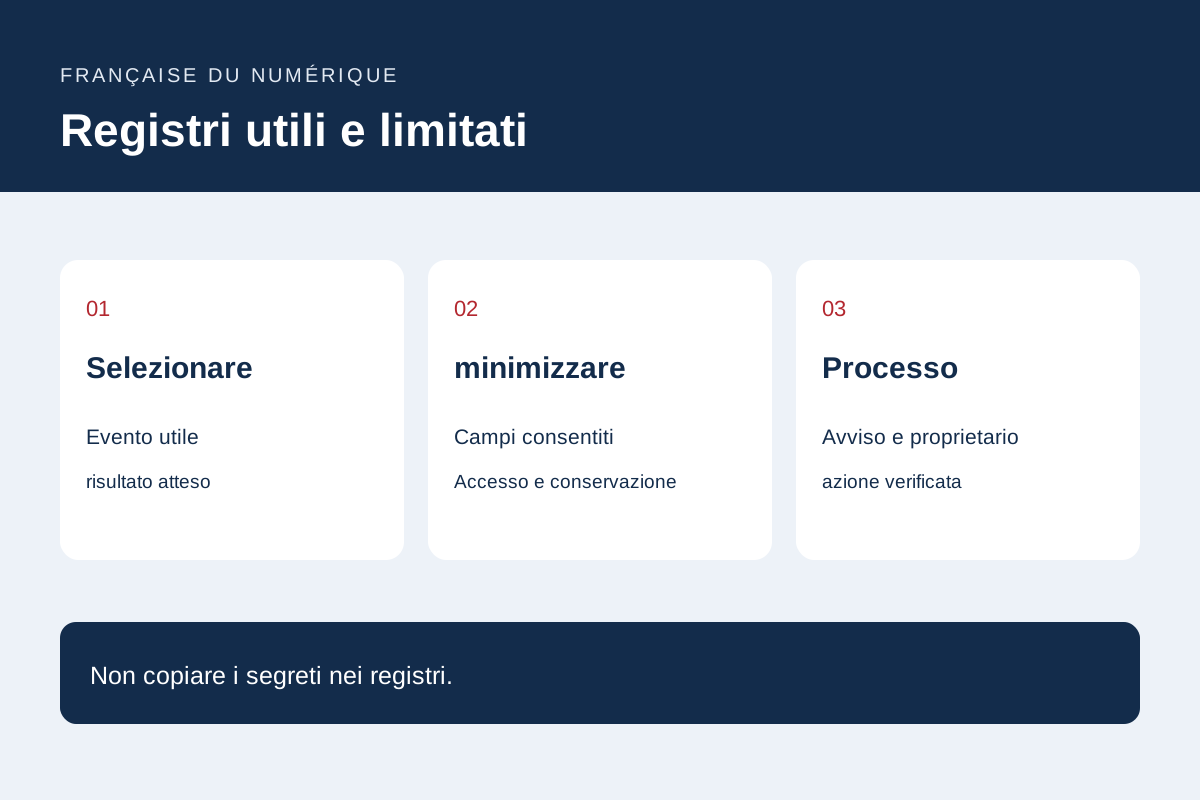
Elenca le domande operative: un modulo non funziona, è un processo interrotto, è stato testato un backup? Definire l'evento, il componente, il tempo e un identificatore di correlazione appropriato. Evita i messaggi che raccolgono il testo senza aiutare a identificare un'azione.
Preparare esempi sintetici di successo, rifiuto e fallimento. Un rifiuto previsto dovrebbe essere distinguibile da un'interruzione. I nomi e i livelli degli eventi dovrebbero aiutare il proprietario a decidere se indagare o monitorare una tendenza.
ridurre al minimo le informazioni registrate
OWASP discute i dati che dovrebbero essere esclusi dai log, comprese le password, i token di accesso e le informazioni sensibili. Rivedi i messaggi prodotti dal tuo codice, nonché plugin, proxy e servizi di monitoraggio.
Utilizzare un elenco di campi consentito invece di copiare un'intera richiesta. Un identificatore diagnostico può essere sufficiente in cui un messaggio di richiesta completo sarebbe eccessivo. Test con marcatori sintetici, quindi cerca gli output per quei marker per rilevare la raccolta indesiderata.
Gestisci accesso, conservazione e volume
Documenta chi può leggere i registri e perché. Conferma che non vengono serviti da un indirizzo pubblico o resi accessibili tramite strumenti di condivisione. Un'esportazione diagnostica richiede la stessa revisione di accesso dell'archiviazione primaria.
Scegli la conservazione in base al bisogno effettivo e al contesto applicabile piuttosto che copiare la durata di un altro servizio. Disporre la rotazione, i limiti di volume e l'eliminazione. Un errore ripetuto non deve riempire un disco tramite registrazione illimitata.
Testare il percorso da segnale ad azione
attivare un guasto controllato in un ambiente di test. Controllare il registro, la consegna degli avvisi, il destinatario e la procedura di risposta. Un avviso inviato a una posta in arrivo che nessuno controlla non forma un processo operativo.
raggruppare le ripetizioni e seguire i segnali che supportano le decisioni. Dopo un incidente, rivedi cosa mancava e cosa era inutilmente esposto. Un risultato utile collega un evento con dati minimi, un proprietario e un'azione.
Documentazione primaria: owasp — registrazione cheat sheet.
Documenti di riferimento
Contenuto aggiornato 1 ottobre 2026
Annotate le verifiche e i risultati nel registro dei test web