
Tiempo estimado de lectura: 3 min · Publicado el 1 de octubre de 2026
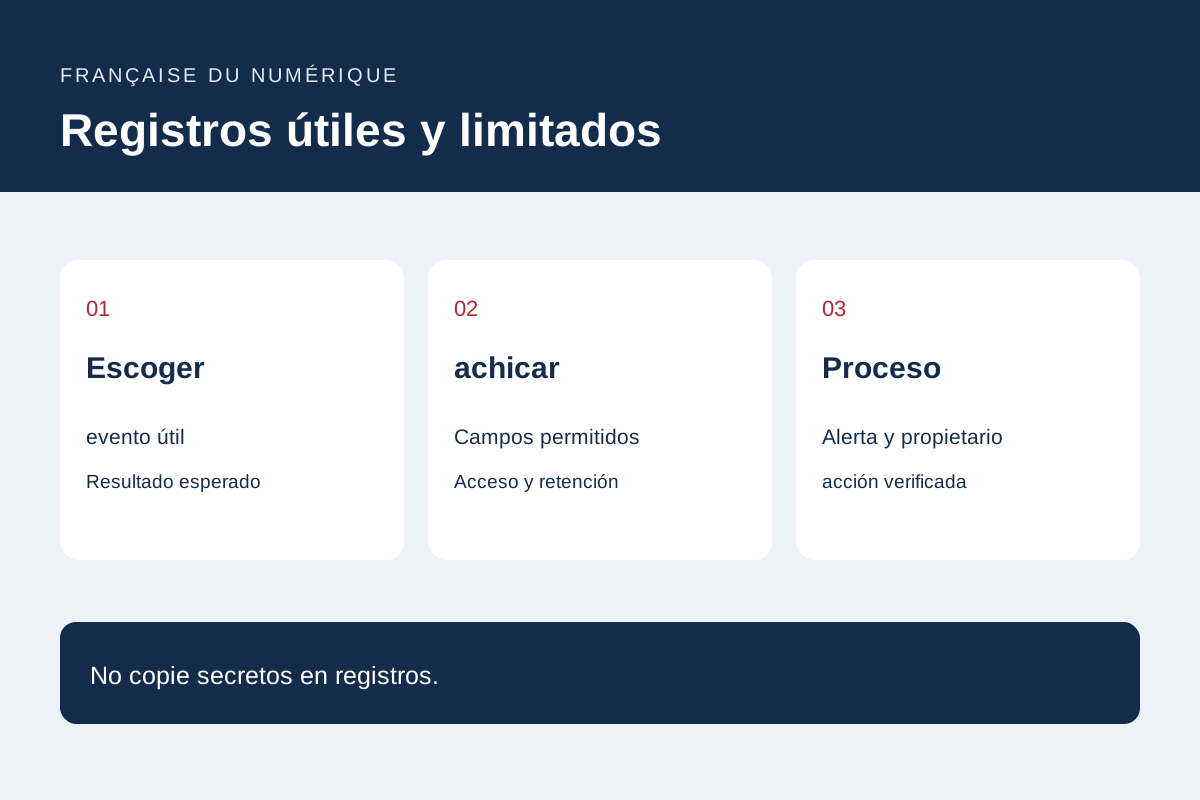
Comience con preguntas que los registros deben responder
Enumere las preguntas operativas: ¿está fallando un formulario, se interrumpe un proceso, se ha probado una copia de seguridad? Defina el evento, el componente, el tiempo y un identificador de correlación apropiado. Evite los mensajes que recopilan texto sin ayudar a identificar una acción.
Prepare ejemplos sintéticos de éxito, rechazo y fracaso. Una negativa esperada debe distinguirse de una interrupción. Los nombres y niveles de eventos deben ayudar al propietario a decidir si investigar o monitorear una tendencia.
minimizar la información registrada
OWASP analiza los datos que deben excluirse de los registros, incluidas contraseñas, tokens de acceso e información confidencial. Revise los mensajes producidos por su código, así como complementos, proxies y servicios de monitoreo.
Utilice una lista de allows de campos en lugar de copiar una solicitud completa. Un identificador de diagnóstico puede ser suficiente cuando un mensaje de consulta completo sería excesivo. Pruebe con marcadores sintéticos, luego busque salidas para esos marcadores para detectar la colección no deseada.
Gestionar el acceso, la retención y el volumen
Documento quién puede leer registros y por qué. Confirme que no se entregan desde una dirección pública o se hace accesible compartiendo herramientas. Una exportación de diagnóstico necesita la misma revisión de acceso que el almacenamiento principal.
Elija la retención de acuerdo con la necesidad real y el contexto aplicable en lugar de copiar la duración de otro servicio. Organizar la rotación, los límites de volumen y la eliminación. Una falla repetida no debe llenar un disco a través de registro ilimitado.
Prueba la ruta de la señal a la acción
desencadenar una falla controlada en un entorno de prueba. Compruebe el registro, la entrega de alertas, el destinatario y el procedimiento de respuesta. Una alerta enviada a una bandeja de entrada que nadie comprueba no forma un proceso operativo.
repeticiones grupales y seguir las señales que apoyan las decisiones. Después de un incidente, revise lo que faltaba y lo que se expuso innecesariamente. Un entregable útil conecta un evento con datos mínimos, un propietario y una acción.
Documentación principal: OWASP — Hoja de trucos de registro.
Documentos de referencia
Contenido actualizado el 1 de octubre de 2026
Anote los controles y los resultados en el registro de pruebas web