
Geschätzte Lesezeit: 3 min · Veröffentlicht am 1. Oktober 2026
Beginnen Sie mit Fragen, die die Protokolle beantworten sollten
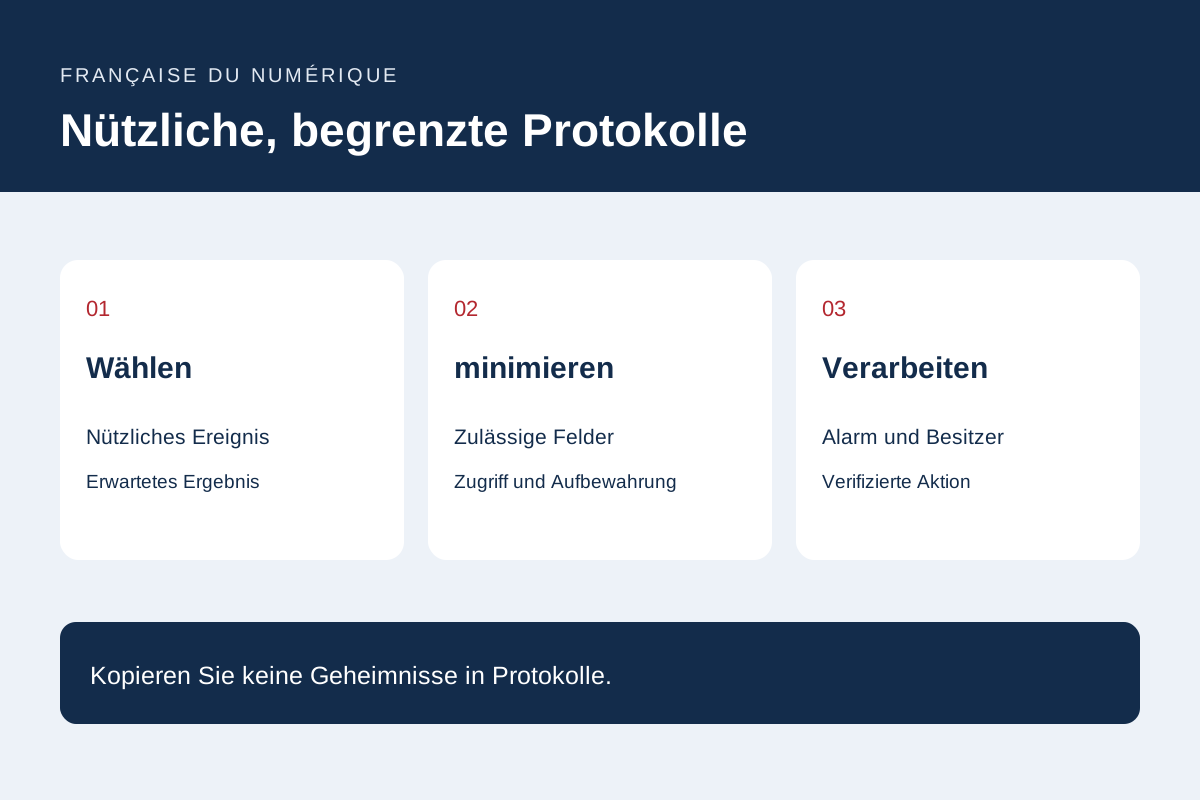
Liste betriebliche Fragen: Ist ein Formular fehlgeschlagen, ist ein Prozess unterbrochen, wurde eine Sicherung getestet? Definieren Sie das Ereignis, die Komponente, die Zeit und einen entsprechenden Korrelationsbezeichner. Vermeiden Sie Nachrichten, die Text sammeln, ohne dabei zu helfen, eine Aktion zu identifizieren.
Bereiten Sie synthetische Beispiele für Erfolg, Verweigerung und Misserfolg vor. Eine erwartete Ablehnung sollte von einem Ausfall zu unterscheiden sein. Ereignisnamen und -ebenen sollen dem Eigentümer bei der Entscheidung helfen, ob ein Trend untersucht oder überwacht werden soll.
Aufgezeichnete Informationen minimieren
OWASP bespricht Daten, die von Protokollen ausgeschlossen werden sollten, einschließlich Passwörtern, Zugriffstoken und vertraulichen Informationen. Überprüfen Sie die von Ihrem Code erstellten Nachrichten sowie Plugins, Proxys und Überwachungsdienste.
Verwenden Sie eine Zulassungsliste mit Feldern, anstatt eine gesamte Anfrage zu kopieren. Eine diagnostische Kennung kann ausreichen, wenn eine vollständige Anfragenachricht übertrieben wäre. Testen Sie mit synthetischen Markern und suchen Sie dann nach diesen Markern, um eine unbeabsichtigte Sammlung zu erkennen.
Zugriff, Aufbewahrung und Volumen verwalten
Dokumentieren Sie, wer Protokolle lesen kann und warum. Bestätigen Sie, dass sie nicht von einer öffentlichen Adresse bedient oder durch Freigabe-Tools zugänglich gemacht werden. Ein Diagnoseexport benötigt dieselbe Zugriffsprüfung wie der Primärspeicher.
Wählen Sie die Aufbewahrung entsprechend dem tatsächlichen Bedarf und dem anwendbaren Kontext, anstatt die Dauer eines anderen Dienstes zu kopieren. Anordnen von Rotation, Volumenbegrenzungen und Löschung. Ein wiederholter Fehler sollte eine Festplatte nicht durch unbegrenzte Protokollierung füllen.
Testen Sie den Pfad vom Signal zum Handeln
einen kontrollierten Fehler in einer Testumgebung auslösen. Überprüfen Sie das Protokoll, die Benachrichtigungszustellung, das Empfänger- und Antwortverfahren. Ein Alarm, der an einen Posteingang gesendet wird, den niemand prüft, bildet keinen operativen Prozess.
Gruppenwiederholungen und folgen Signale, die Entscheidungen unterstützen. Überprüfen Sie nach einem Vorfall, was fehlte und was unnötig aufgedeckt wurde. Ein nützliches Ergebnis verbindet ein Ereignis mit minimalen Daten, einem Eigentümer und einer Aktion.
Primärdokumentation: OWASP — Spickzettel.
Referenzdokumente
Inhalt aktualisiert 1. Oktober 2026
Prüfungen und Ergebnisse im Website-Prüfprotokoll festhalten