
Tempo di lettura stimato: 3 min · Pubblicato il 1 ottobre 2026
Collega ogni dipendenza al suo scopo
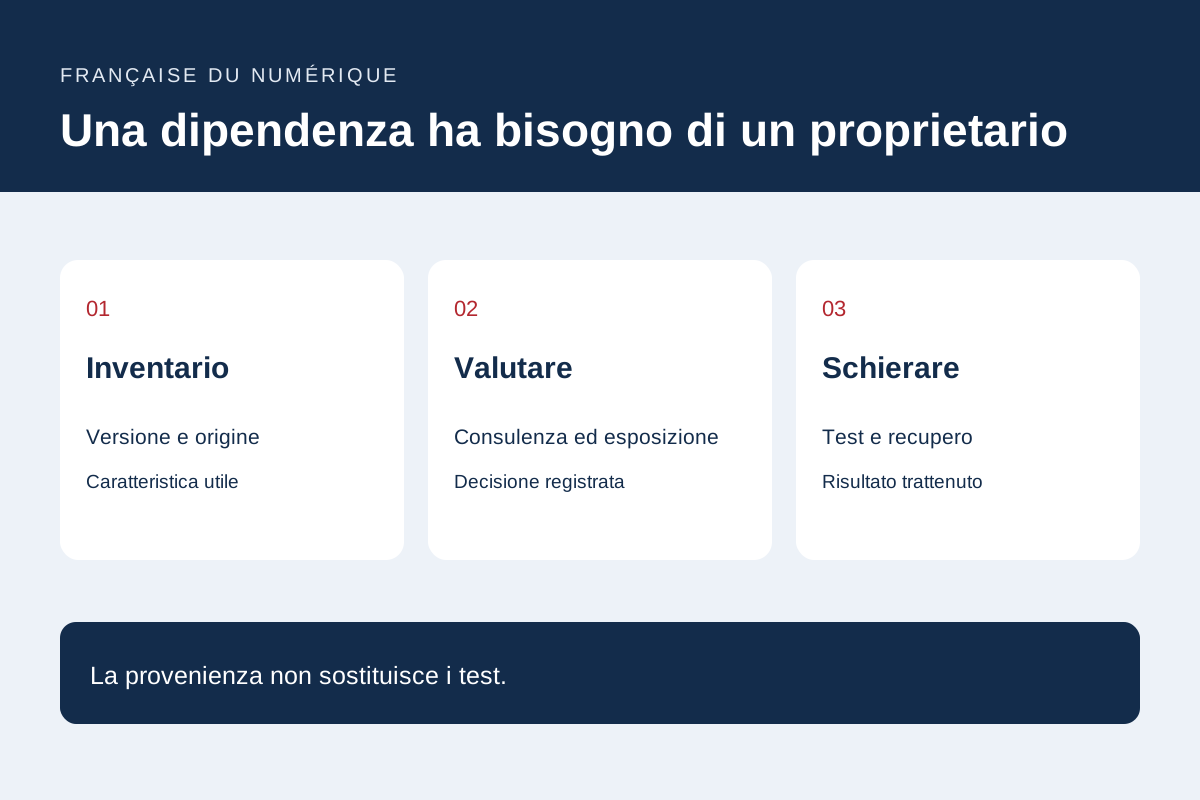
Componenti e dipendenze dirette dell'inventario apportate dagli strumenti. Registra la versione installata, il registro o il fornitore, la funzionalità supportata e il proprietario dell'aggiornamento. Includi plug-in CMS anziché solo pacchetti gestiti dagli sviluppatori.
Fai una domanda di semplificazione: se la funzione è scomparsa, quale viaggio utile andrebbe perso? Un componente installato ma dimenticato aggiunge lavoro senza stabilirne il valore. Considera la rimozione solo dopo aver controllato il contenuto, i dati e i componenti dipendenti.
Valuta un avviso rispetto al progetto reale
Confronta il pacchetto e la versione interessati con l'inventario. Esaminare le condizioni di esposizione, la correzione annunciata e le relative dipendenze. Un avviso non descrive l'intera architettura e l'assenza di avvisi non è una garanzia di sicurezza.
Documenta un motivo di priorità: funzionalità esposte, dati interessati, sfruttamento noto o modifica richiesta. Laddove la situazione è incerta, coinvolgono un revisore qualificato piuttosto che sostituire l'incertezza con un punteggio presentato come certezza.
Prepara un aggiornamento riproducibile
Mantieni i file che descrivono le versioni risolte e la creazione dei passaggi. Utilizzare un ambiente di test rappresentativo, dati sintetici e un backup adeguato. Confronta i percorsi interessati come ricerca, moduli, checkout o amministrazione in base al componente.
La provenienza npm collega un pacchetto pubblicato con le informazioni di origine e build; Non certifica che il pacchetto sia sicuro. Rivedere le prove disponibili senza trattare la provenienza come raccomandazione di installazione automatica.
Registra il risultato e il piano di recupero
Registra le versioni prima e dopo, test superati, aree non controllate e decisione di rilascio. Il ripristino deve includere i dati quando un aggiornamento cambia la sua struttura; La sostituzione dei file da sola potrebbe essere insufficiente.
Scegli la recensione successiva in base al ruolo del componente e alla capacità del team. Il Deliverable è un elenco di componenti utili con origine, proprietario, test e ripristino piuttosto che una pianificazione di modifiche automatizzate alla cieca.
Documentazione primaria: NPM: generare dichiarazioni di provenienza.
Documenti di riferimento
Contenuto aggiornato 1 ottobre 2026
Annotate le verifiche e i risultati nel registro dei test web