
Geschätzte Lesezeit: 4 min Veröffentlicht am 2. Oktober 2026
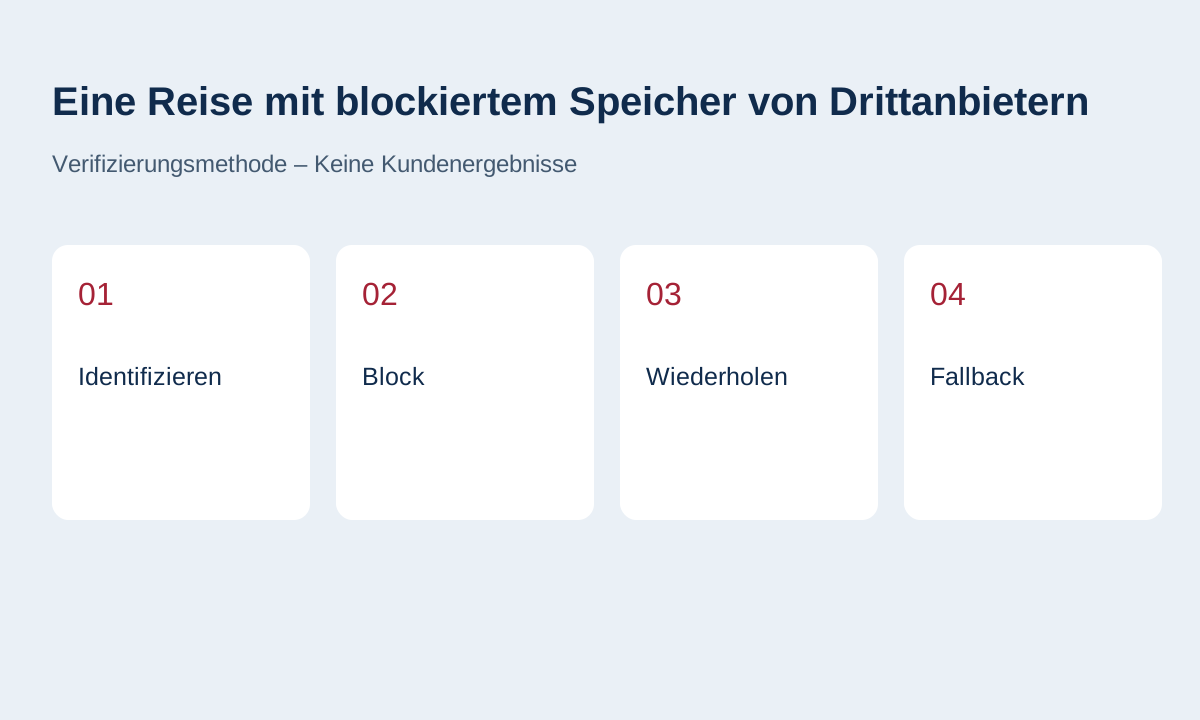
Identifizieren Sie eine Abhängigkeit von einer anderen Site
Ein eingebetteter Player, ein Buchungstool oder eine Anmeldereise können Cookies in einem Drittanbieterkontext verwenden. Dokumentation von MDN erklärt diese Zusammenhänge. Zeichnen Sie die Komponente, den Anbieter und die Aktion auf, die vom gespeicherten Zustand abhängen. Ein anderer Hostname allein beschreibt nicht vollständig, wie die Komponente funktioniert.
Beschreiben Sie das erforderliche Ergebnis: Identifizieren Sie jemanden, behalten Sie einen Korb, wählen Sie einen Slot oder spielen Sie ein Video. Beachten Sie den Einbettungspunkt und den Fallback, wenn der relevante Zustand nicht zugänglich ist. Eine angezeigte Seite stellt keinen erfolgreichen Abschluss der Aufgabe fest.
Wiederholen Sie eine Matrix von Bedingungen
Bereiten Sie neue Sitzungen mit zulässiger und blockierter Speicherung von Drittanbietern vor und variieren Sie dann die Zustimmung der Website. Testbrowser, die vom Publikum genutzt werden. Version, Einstellung, Datum und Ausgangszustand beibehalten; Privates Browsen und Cookie-Blocking sind nicht unbedingt gleichwertig.
Überprüfen Sie Start, Fortschritt, Bestätigung und Wiederherstellung nach der Aktualisierung. Unterscheiden Sie bei Buchungen einen angezeigten Kalender von einer tatsächlichen Bestätigung. Testen Sie die Rückgabe vom Anbieter und die Sitzungskontinuität für die Anmeldung. Verwenden Sie Testkonten und Operationen, ohne nur eine Schnittstelle zu beurteilen.
- Kein vorheriger Zustand.
- Speicherung von Drittanbietern blockiert.
- Website-Wahl und Browser-Einstellung aufgezeichnet.
Die Grenzen der technischen Optionen verstehen
Die Speicherzugriffs-API Ermöglicht den eingebetteten Inhalten relevanten Speicherzugriff in unterstützenden Browsern. Es gewährt keinen universellen automatischen Zugriff. Umgang mit Ablehnung, fehlender Unterstützung und erforderlicher Interaktion.
Partitionierter Speicher isoliert den Status nach Standortkontext; Es ist kein universeller Mechanismus für die Freigabe von Login über alle Websites. Ersetzen Sie ein blockiertes Cookie nicht durch eine versteckte Sammlung. Technische Genehmigung und Zweckbewertung bleiben getrennt: Ein Browser-Zuschuss ersetzt nicht die erforderliche Website-Wahl.
Bieten Sie einen nützlichen Weg nach vorne
Wenn eine eingebettete Komponente nicht funktionieren kann, bieten Sie eine klare Aktion an: Öffnen Sie gegebenenfalls die Seite des Anbieters, fordern Sie einen Slot über einen anderen Kanal an oder lesen Sie ein Transkript. Identifizieren Sie das Ziel und die Auswirkungen. Der Fallback sollte die für die Aufgabe erforderlichen Informationen erhalten.
Testen Sie die Rückkehr zur Website, Absage, Fehler und wiederholte Klicks. Ein neues Fenster sollte Benutzer nicht fangen oder ihre eingegebenen Informationen verlieren. Erklären Sie beim Verlassen der Website, wo die Bestätigung erfolgt; Eine über Ihr Formular erhaltene Anfrage garantiert nicht die Verfügbarkeit.
Verfolgen Sie Ankündigungen, ohne sie als universelle Regeln zu behandeln
In seiner 17. Oktober 2025 AnkündigungGoogle kündigte den Rücktritt mehrerer Datenschutz-Sandbox-Technologien an, einschließlich Themen und geschütztem Publikum, während der Ansatz von Chrome bei der Auswahl von Cookies von Drittanbietern beibehalten wird. Vermeiden Sie es, ein universelles Entfernungsdatum oder abhängig von einer für den Ruhestand angekündigten API zu hängen. Überprüfen Sie den aktuellen Browser und die beabsichtigte API.
Verknüpfen Sie die Ergebnisse mit dem Zustimmungsprüfung, Ressourcenüberprüfung von Drittanbietern und Abnahmeprotokollein Testkorrekturen mit demselben Anfangszustand. Datierte Beobachtungen können bei Änderungen von Anbietern oder Browsern überarbeitet werden.
Referenzdokumente
Inhalt aktualisiert 2. Oktober 2026
Prüfungen und Ergebnisse im Website-Prüfprotokoll festhalten